
Markt für Anwendung Steuerung: Größe, Marktanteil & Prognose 2031
Marktgröße und Prognose für Anwendungssteuerung (2021 – 2031), Berichtsabdeckung für globale und regionale Anteils-, Trend- und Wachstumschancenanalyse: Nach Komponente [Lösungen und Dienste (Managed Services und Professional Services)]; Zugriffspunkte (Desktops/Laptops, Server, Mobiltelefone/Tablets und andere); Unternehmensgröße (KMU und Großunternehmen); Vertikal (Regierung und Verteidigung, BFSI, IT und Telekommunikation, Gesundheitswesen, Einzelhandel und andere) und Geografie
- Status : Veröffentlichte Daten
- Berichtscode : TIPRE00011158
- Kategorie : Technologie, Medien und Telekommunikation
- Anzahl der Seiten : 150
- Verfügbare Berichtsformate :


- Datum der letzten Aktualisierung : August 27, 2026


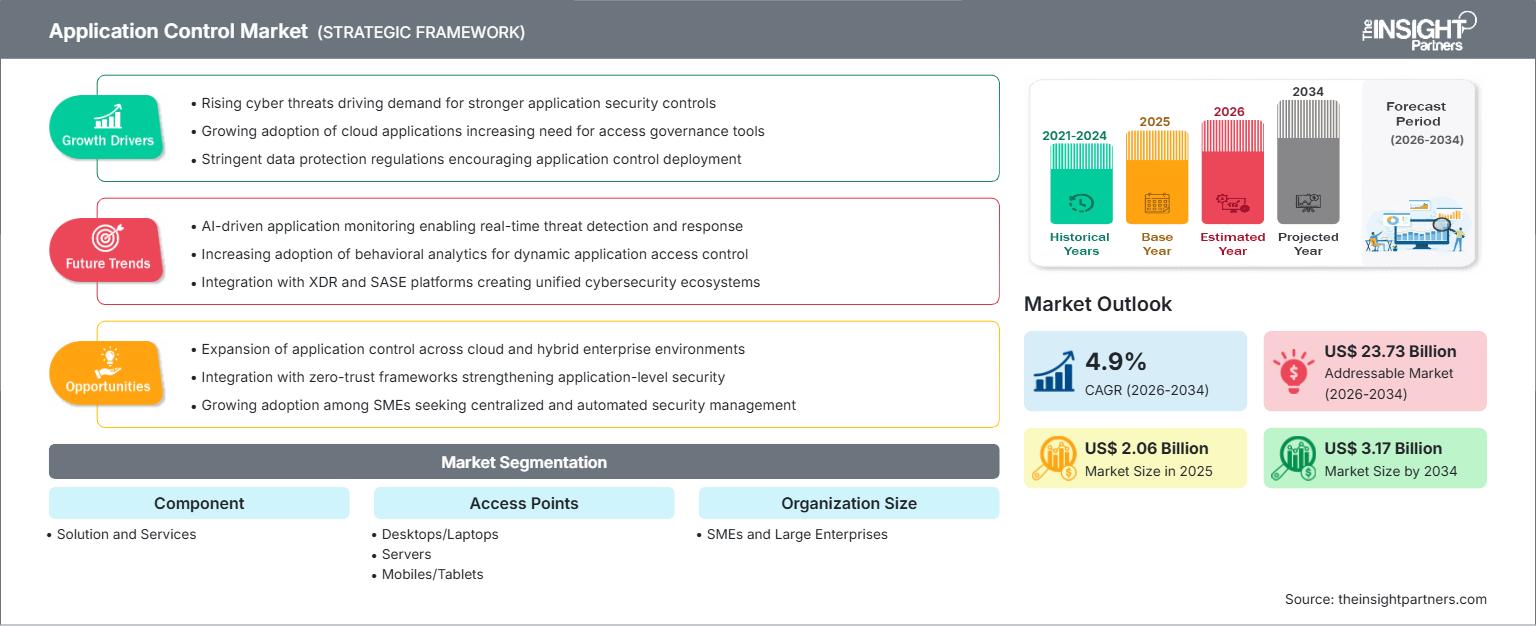
Marktgröße 2025
2,06 Mrd. US-Dollar
Basisjahrwert
Prognose für 2034
3,17 Mrd. US-Dollar
Prognose bis 2034
CAGR 2026-2034
4,9 %
Wachstumsrate
Adressierbarer Markt
23,73 Mrd. US-Dollar
(2026–2034)
Der Markt für Anwendungskontrolle wird Prognosen zufolge von 2,06 Milliarden US-Dollar im Jahr 2025 auf 3,17 Milliarden US-Dollar im Jahr 2034 wachsen, was einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 4,9 % im Zeitraum 2026–2034 entspricht. Der Markt wird durch die Nachfrage von Unternehmen nach Whitelisting, Endpoint-Sperrung, Privileged Execution Controls und Compliance-konformer Anwendungsgovernance für Desktops, Server, Mobilgeräte und hybride Infrastrukturen geprägt.
Nordamerika bleibt das am weitesten entwickelte regionale Umfeld, begünstigt durch bundesstaatliche Cybersicherheitsvorgaben, Investitionen im regulierten Sektor und die breite Akzeptanz von Endpoint-Security-Plattformen. Der Markt für Anwendungskontrolle in der Region wird voraussichtlich im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 4,6–5,1 % wachsen. Die Nachfrage konzentriert sich dabei auf Regierungsbehörden, Verteidigung, Finanzdienstleistungen, Gesundheitswesen und Unternehmen der kritischen Infrastruktur, die eine strengere Kontrolle über die Ausführung unautorisierter Software anstreben.
Marktanalyse und Einblicke zur Anwendungssteuerung
- Nordamerika hielt 2025 einen Marktanteil von 36–39 % und wird voraussichtlich im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 4,6–5,1 % wachsen, unterstützt durch Zero-Trust-Programme, Endpoint Governance und Ausgaben für regulierte Infrastruktur.
- Die USA machten im Jahr 2025 78–82 % Nordamerikas aus und werden voraussichtlich im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 4,7–5,2 % wachsen, angetrieben durch die Modernisierung der föderalen Sicherheitssysteme.
- Europa machte im Jahr 2025 25–28 % aus und wird Prognosen zufolge im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 4,3–4,8 % wachsen, angeführt von Deutschland, Großbritannien und Frankreich.
- Der asiatisch-pazifische Raum hielt 2025 einen Anteil von 21–24 % und wird voraussichtlich im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 5,2–5,8 % wachsen, wobei China, Japan, Indien, Südkorea und Australien führend bei der Einführung sind.
- Größtes Segment: Das Lösungssegment hielt 2025 einen Marktanteil von 63–67 % und wird voraussichtlich im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 4,5–5,0 % wachsen, da Unternehmen Policy-Engines priorisieren.
- Wachstumsstarkes Segment: Mobiltelefone/Tablets hielten 2025 einen Marktanteil von 18–22 % und werden aufgrund der Expansion der mobilen Arbeitskräfte voraussichtlich im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 5,7–6,3 % wachsen.
- Wichtige, detailliert analysierte Unternehmen : Broadcom Inc.; Cambium Networks Corporation; Carbon Black, Inc. (ein Broadcom-Unternehmen); Check Point Software Technologies Ltd.; CyberArk Software Ltd.; Ivanti, Inc.; McAfee, LLC; Trend Micro Incorporated; Veracode, Inc.; WatchGuard Technologies, Inc.
Quelle: Analyse von The Insight Partners auf Basis eigener Recherchen, Regierungsveröffentlichungen, Geschäftsberichten von Unternehmen, Investorenpräsentationen, Branchendatenbanken und Experteninterviews.
Die Ausführungskontrolle von Unternehmensanwendungen entwickelt sich von statischen Zulassungslisten hin zu einer adaptiven Richtliniendurchsetzung über Endpunkte, Server und Cloud-basierte Geräte. Anbieter von Softwareausführungskontrolle integrieren derzeit Dateireputationsprüfungen, Hash-Abgleich, Herausgeberverifizierung, Skriptkontrolle und Verhaltensüberwachung, um die Ausführungspfade von Ransomware einzuschränken. Plattformanbieter verändern zudem die Produktionsumgebung, indem sie die Anwendungsgovernance in ihre Endpunktlösungen integrieren und so den Aufwand für die eigenständige Implementierung minimieren.
Im Prognosezeitraum wird die Branche in Regionen wie dem asiatisch-pazifischen Raum, dem Nahen Osten und dem regulierten Europa expandieren. Grund dafür ist die sich stetig weiterentwickelnde Cybersicherheitsgrundlage, die präventive Maßnahmen an Endpunkten erfordert. Regierungsaufträge, Managed Security Services und ein branchenspezifischer Compliance-Rahmen werden die Akzeptanzrate steigern. Die Branche wird Investitionen in eine KI-gestützte Empfehlungs-Engine für Richtlinien, automatisches Ausnahmemanagement und die Entwicklung von Cloud-Konsolen verzeichnen.
Berichtsumfang zum Markt für Anwendungskontrolle
| Berichtattribute | Details |
|---|---|
| Marktgröße im Jahr 2025 | 2,06 Milliarden US-Dollar |
| Marktgröße bis 2034 | 3,17 Milliarden US-Dollar |
| Globale durchschnittliche jährliche Wachstumsrate (2026 - 2034) | 4,9 % |
| Historische Daten | 2021-2024 |
| Prognosezeitraum | 2026–2034 |
Marktanalyse für Anwendungssteuerung
Die zunehmende Komplexität von Endgeräten ist der Haupttreiber für das Wachstum des Marktes für Anwendungskontrolle. Unternehmen implementieren vielfältige Geräteumgebungen, in denen Benutzer SaaS-Programme, lokale Produktivitätsanwendungen, Remote-Desktop-Anwendungen, Skripte und branchenspezifische Software ausführen. Jeder ausführbare Code birgt ein Missbrauchspotenzial, wenn die Berechtigungen unzureichend sind. Anwendungskontrolle löst dieses Problem, indem sie die Ausführung ausschließlich autorisierter Software beschränkt, die Abhängigkeit von signaturbasierter Erkennung verringert und den Schutz vor Zero-Day-Malware-Angriffen verbessert.
Die Wertschöpfungskette umfasst Anbieter von Endpoint-Software, Anbieter von Identitätsmanagement, Sicherheitsdienstleister, Managed-Services-Anbieter und Systemintegratoren. Die Lieferkette wird durch die zunehmende Bündelung von Endpoint-Protection-Produkten und die Nachfrage nach Richtlinientests vor der Implementierung beeinflusst. Da Unternehmen ihre Toolsets optimieren, suchen Käufer nach Produkten, die Transparenz über Geräte, Anwendungsbestand, Berechtigungen und Auditberichte bieten.
Die Marktanalyse für Anwendungskontrolle zeigt eine Wettbewerbsstruktur mit zwei Schwerpunkten: Endpoint-Security-Suiten und spezialisierte Kontrollmodule. Broadcom Inc. und Carbon Black, Inc. konzentrieren sich auf Server- und Systemabsicherungen, während Ivanti, Inc. Workflow-Prozesse im Enterprise-Endpoint-Management abdeckt. Trend Micro Incorporated und McAfee, LLC konkurrieren mit umfassenden Endpoint- und Workload-Sicherheitslösungen, wohingegen WatchGuard Technologies, Inc. Anwendungskontrolle auf Netzwerkebene anbietet.
Investitionstrends gehen hin zur API-basierten Verwaltung, Cloud-Richtlinienorchestrierung und Integration mit SIEM-, XDR- und Schwachstellenmanagementlösungen. Check Point Software Technologies Ltd., CyberArk Software Ltd., Veracode, Inc. und Cambium Networks Corporation sind wichtige Akteure im Bereich Sicherheitslösungen für Netzwerkschutz, privilegierte Zugriffskontrolle, Anwendungssicherheit und sichere Konnektivität.
● BERICHTSANPASSUNG
Passen Sie diesen Bericht an Ihre spezifischen Geschäftsanforderungen an.
Dieser Bericht lässt sich präzise an Ihre Geschäftsziele, Ihren Umfang und Ihre Zielmärkte anpassen. Zu den Anpassungsoptionen gehören maßgeschneiderte Segmentierungen, geografische Analysen, Wettbewerbsanalysen und strategische Einblicke, die eine fundierte Entscheidungsfindung unterstützen.
Diesen Bericht anpassen →WAS SIE EINSTELLEN KÖNNEN
- ● Segmentierungen
- ● Geographie
- ● Wettbewerbsanalyse
- ● Sprachpräferenzen
Markt für Anwendungssteuerung: Strategische Einblicke
Regionale Einblicke
Markt für Anwendungssteuerung in Nordamerika
Nordamerika trug 2025 36–39 % zum weltweiten Umsatz bei und wird voraussichtlich im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 4,6–5,1 % wachsen. Der Marktanteil der Region im Bereich Anwendungskontrolle wird durch eine hohe Endpunktdichte, strenge Prüfungen durch Cyberversicherungen, staatliche Beschaffung und hohe Sicherheitsanforderungen in den Bereichen Banken, Finanzdienstleistungen und Versicherungen (BFSI), Gesundheitswesen, Verteidigung und Technologieunternehmen gestützt.
Die Akzeptanz geht über die reine Malware-Prävention hinaus und zielt auf operative Resilienz ab. Unternehmen priorisieren standardmäßig die Ausführungsverweigerung, die Einschränkung privilegierter Befehle und die Serveränderungskontrolle für kritische Workloads. Die Anbieter-Ökosysteme sind ausgereift, mit einer starken Präsenz von Broadcom Inc., Carbon Black, Inc., Ivanti, Inc., Trend Micro Incorporated, McAfee, LLC und WatchGuard Technologies, Inc.
US-Markt für Anwendungskontrolle
Die USA repräsentierten 2025 78–82 % des nordamerikanischen Umsatzes und werden voraussichtlich im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 4,7–5,2 % wachsen. Das Wachstum ist an die Modernisierung der Zero-Trust-Strategie der Bundesregierung, die Einhaltung der Vorschriften durch Rüstungsunternehmen, die Abwehr von Ransomware-Angriffen im Gesundheitswesen und die Härtung von Endgeräten im Finanzsektor gebunden.
Zu den Anwendungstrends in den USA gehören die Serverabsicherung zum Schutz bestehender IT-Systeme, die Anwendungsgovernance für hybride Arbeitsmodelle und die Richtlinienautomatisierung für Security Operations Center. Broadcom Inc., Carbon Black, Inc., Ivanti, Inc., McAfee, LLC, Trend Micro Incorporated, CyberArk Software Ltd. und Veracode, Inc. gewährleisten durch Direktvertrieb, Partnernetzwerke und Managed-Security-Partnerschaften umfassende Transparenz in Unternehmen.
Markt für Anwendungssteuerung in Europa
Europa hielt 2025 einen Anteil von 25–28 % am weltweiten Umsatz des Marktes für Anwendungskontrolle und wird Prognosen zufolge im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 4,3–4,8 % wachsen. Deutschland ist das führende Land, was durch industrielle Cybersicherheit, die Konvergenz der Betriebstechnologie und eine starke Nachfrage aus der Fertigungsindustrie, der Automobilindustrie und regulierten Unternehmensumgebungen begünstigt wird.
Im Vereinigten Königreich besteht eine stetige Nachfrage von Finanzdienstleistern, Modernisierungsprojekten im öffentlichen Sektor, Managed-Service-Anbietern und Gesundheitseinrichtungen, die eine stärkere operative Kontrolle anstreben. Deutschland legt den Schwerpunkt auf Compliance, Geschäftskontinuität und Serverschutz, während Frankreich, Italien und Spanien die Nutzung durch digitale öffentliche Dienste, die Modernisierung des regionalen Bankwesens und die Verbesserung der Cybersicherheit im Einzelhandel ausweiten.
Markt für Anwendungskontrolle im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum (APAC) repräsentierte 2025 21–24 % des weltweiten Umsatzes im Bereich Anwendungskontrolle und wird voraussichtlich im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 5,2–5,8 % wachsen. China ist das führende Land, gefolgt von Japan, Indien, Südkorea und Australien, wo Cybersicherheit eine zentrale Rolle spielt und die Digitalisierung von Unternehmen die Nachfrage beschleunigt.
Das Wachstum wird durch industrielle Automatisierung, den Ausbau mobiler Arbeitskräfte, die Migration in die Cloud und nationale Cybersicherheitsstrategien unterstützt. Japanische und australische Käufer legen Wert auf Compliance- und Reifegradmodelle, während in Indien und Südostasien die Nutzung von Managed Services bei KMU und digital expandierenden Unternehmen zunimmt.
Markt für Anwendungssteuerung im Nahen Osten und Afrika
Der Markt für Anwendungskontrolle im Nahen Osten und Afrika wird Prognosen zufolge im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 4,8–5,4 % wachsen. Saudi-Arabien ist das führende Land, gefolgt von den Vereinigten Arabischen Emiraten, Südafrika und dem Rest der MEA-Region, wo Energie, Versorgung, Telekommunikation und öffentliche Infrastruktur weiterhin Prioritätssektoren darstellen.
Die Einführung dieser Lösungen ist mit dem Schutz kritischer Infrastrukturen, Smart-City-Programmen, dem Ausbau von Rechenzentren und der Sicherstellung der Betriebskontinuität verknüpft. Käufer priorisieren Kontrollmechanismen, die die Ausführung unautorisierter Software auf administrativen Endpunkten, Servern und Betriebssystemen reduzieren und gleichzeitig die Einhaltung regionaler Vorschriften sowie eine zentrale Sicherheitsüberwachung unterstützen.
Segmentierungsanalyse
Komponente
Für den Komponentenmarkt wird im Zeitraum 2026–2034 ein jährliches Wachstum von 4,6–5,1 % prognostiziert. Der Markt für Anwendungskontrolle in diesem Segment umfasst eigenständige Software, eingebettete Endpunktmodule, Beratung, Implementierung, Managed Monitoring und Richtlinienoptimierung. Unternehmen setzen zunehmend auf Lösungen mit Implementierungsunterstützung, da schlecht konfigurierte Zulassungslisten Benutzer, Software-Updates und Geschäftsprozesse beeinträchtigen können.
- Die Lösungsseite bleibt das dominierende Teilsegment, da Unternehmen in Richtlinien-Engines, Anwendungsinventare, Dateireputationssysteme und Endpoint-Durchsetzungsmodule investieren, um das Risiko unautorisierter Ausführung zu reduzieren.
- Dienstleistungen gewinnen an strategischer Bedeutung, da Unternehmen zur Aufrechterhaltung der Durchsetzungsqualität Richtlinienentwicklung, Anwendungserkennung, Pilotversuche, Ausnahmebehandlung, Integration und Managed Operations benötigen.
Zugangspunkte
Der Markt für Access Points wird voraussichtlich im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 5,0–5,6 % wachsen. Die Nachfrage verlagert sich von herkömmlichen Desktop-PCs hin zu einem umfassenderen Schutz von Servern und Mobilgeräten. Sicherheitsteams benötigen zunehmend einheitliche Anwendungsrichtlinien für Benutzerendpunkte, administrative Rechner, virtuelle Desktops und Tablets, die im Außendienst, in klinischen Arbeitsabläufen, in der Logistik und im Kundenkontakt eingesetzt werden.
- Desktop-PCs/Laptops bleiben der größte Zugriffspunkt, da Unternehmensanwender Produktivitätstools, Browser, Skripte, Kollaborationsanwendungen und heruntergeladene Dateien immer noch auf verwalteten Arbeitsstationen ausführen.
- Server erfordern eine strengere Durchsetzung der Vorschriften, da unautorisierte Änderungen geschäftskritische Anwendungen, regulierte Datenbanken, Zahlungssysteme, industrielle Arbeitslasten und Legacy-Plattformen beeinträchtigen können.
- Die Nutzung von Mobiltelefonen/Tablets nimmt am schnellsten zu, da Unternehmen die Anwendungsregeln auf mobile Arbeitskräfte, medizinisches Personal, Außendiensttechniker, Logistikmitarbeiter und Hybridmitarbeiter ausweiten.
Organisationsgröße
Die Unternehmensgröße wird voraussichtlich im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 4,7–5,3 % wachsen. Große Unternehmen setzen Anwendungskontrolle ein, um verteilte Endgeräte zu verwalten und Audit-Anforderungen zu erfüllen, während KMU diese Funktionalität zunehmend über Sicherheitslösungen und Managed Service Provider nutzen. Der Markt expandiert daher sowohl durch direkte Unternehmensbeschaffung als auch durch partnergeführte Bereitstellungsmodelle.
- Kleine und mittlere Unternehmen (KMU) setzen vermehrt auf vorkonfigurierte Anwendungskontrolle über Endpoint-Suiten, Managed Security Bundles und Cloud-Konsolen, um die betriebliche Komplexität und den internen Personalaufwand zu reduzieren.
- Große Unternehmen bleiben aufgrund komplexer IT-Infrastrukturen, Compliance-Vorgaben, Server-Sperranforderungen und der Integration mit SIEM-, XDR- und Identitätssystemen die umsatzstärksten Kunden.
Vertikal
Für den Bereich Vertical wird im Zeitraum 2026–2034 ein jährliches Wachstum von 4,8–5,4 % prognostiziert. Die Akzeptanz ist dort am höchsten, wo Ausfallzeiten, Datenverlust oder die Ausführung unautorisierter Software ein direktes betriebliches, finanzielles oder öffentliches Risiko darstellen. Auftraggeber aus den Bereichen Regierung, Verteidigung, Banken, Finanzdienstleistungen und Versicherungen (BFSI), Gesundheitswesen, Einzelhandel, IT und Telekommunikation gleichen die Anwendungskontrolle mit Endpunkterkennung, privilegiertem Zugriff, Netzwerksicherheit und Compliance-Berichterstattung ab.
- Regierung und Verteidigung priorisieren die Zulassung von Anwendungen für Missionssysteme, administrative Endpunkte und Auftragnehmer, da die Durchsetzung von Richtlinien die Cybersicherheit und die nationalen Sicherheitsziele unterstützt.
- BFSI nutzt Anwendungskontrolle, um Zahlungssysteme, Handelsumgebungen, Mitarbeiterendpunkte und regulierte Datenworkflows vor unautorisierten Tools und skriptbasierten Bedrohungen zu schützen.
- Einkäufer im IT- und Telekommunikationssektor konzentrieren sich auf die Software-Governance in verteilten Infrastrukturen, Support-Operationen, Kundenplattformen und Umgebungen mit hohem Endgeräteaufkommen.
- Die Einführung neuer Technologien im Gesundheitswesen wird durch das Risiko von Ransomware-Angriffen, die Kontinuität medizinischer Arbeitsabläufe, veraltete Systeme und den Schutz von Patientendaten auf klinischen Endgeräten und Servern vorangetrieben.
- Im Einzelhandel wird Anwendungskontrolle eingesetzt, um Kassensysteme, Backoffice-Geräte, Inventarplattformen und Filialnetzwerke mit begrenzten lokalen IT-Ressourcen zu sichern.
Momentaufnahme der Chancen
|
Vertikal |
Umsatzbeitrag |
Trend-Tag |
Adoptionsphase |
|
Regierung und Verteidigung |
Hoch |
Zero Trust |
Skalierung |
|
BFSI |
Hoch |
Betrugsschutz |
Reifen |
|
IT und Telekommunikation |
Medium |
Netzwerksperre |
Skalierung |
|
Gesundheitspflege |
Hoch |
Ransomware-Abwehr |
Skalierung |
|
Einzelhandel |
Medium |
POS-Sicherheit |
Skalierung |
Markt für Anwendungssteuerung: Wachstumstreiber und Wirkungsanalyse
Zunehmender Bedarf zur Reduzierung unautorisierter Codeausführung
Die unautorisierte Ausführung von Programmen zählt weiterhin zu den gravierendsten Angriffsmethoden für Ransomware, den Diebstahl von Zugangsdaten und die laterale Ausbreitung von Schadsoftware. Anwendungskontrollen mindern dieses Risiko, indem sie die Ausführung ausschließlich genehmigter Software, Skripte, Installationsprogramme und Bibliotheken zulassen. Die geschäftlichen Auswirkungen dieser Schwachstelle sind besonders relevant für Unternehmen aus den Bereichen Banken, Finanzdienstleistungen und Versicherungen (BFSI), Gesundheitswesen, Behörden und Einzelhandel. Ausfallzeiten von Endgeräten können hier zahlreiche Prozesse beeinträchtigen – von Transaktionen über Patientenservices und behördliche Funktionen bis hin zu Kassensystemen im Einzelhandel. Unternehmen nutzen zudem Protokolle zur Durchsetzung von Sicherheitsmaßnahmen, um ihre Auditbereitschaft und forensischen Fähigkeiten im Falle eines Sicherheitsvorfalls zu verbessern.
Erweiterung der Compliance-orientierten Endpunkt-Governance
In regulierten Unternehmen besteht die ständige Anforderung, die Konformität ihrer Endgeräte- und Serverinfrastruktur mit den genehmigten Softwarerichtlinien nachzuweisen. Anwendungskontrolle kann hier Abhilfe schaffen, da sie die Umsetzung von Sicherheitsanforderungen in ausführbare Regeln erleichtert. Dies geschieht durch die Erstellung einer Liste zugelassener Anwendungen, die Verhinderung von Ausnahmen und die Bereitstellung von Prüfdaten. Besonders wichtig ist dies für Finanzunternehmen, Rüstungsunternehmen, Gesundheitseinrichtungen, Energieversorger und Behörden. Zu den Vorteilen für die Organisation zählen ein geringerer Aufwand für die Einhaltung der Vorschriften, ein verbessertes Änderungsmanagement und weniger Unsicherheit bei Audits. Anbieter von Lösungen, die Richtlinien simulieren, Ausnahme-Workflows erstellen und Reporting-Dashboards bereitstellen, werden zunehmend bevorzugt, da Kunden die Durchsetzung von Richtlinien ohne Betriebsunterbrechung fordern.
Hybride Arbeitsumgebungen und Unternehmensumgebungen mit mehreren Geräten
Durch das Konzept des hybriden Arbeitens hat die Anzahl der Endgeräte, die außerhalb ihrer üblichen Netzwerkperimeter eingesetzt werden, zugenommen. Mitarbeiter greifen über verwaltete Laptops, virtuelle Desktops, Tablets und andere mobile Geräte auf die Unternehmensinfrastruktur zu, die sowohl im Heimnetzwerk als auch in öffentlichen Bereichen genutzt werden können. Die Anwendungskontrolle bietet eine zusätzliche Präventivmaßnahme, die auch dann greift, wenn sich Benutzer außerhalb des Netzwerkperimeters befinden. Dies ist besonders relevant für IT-Teams, die sich nicht allein auf Perimeterkontrollen verlassen können. Der Einsatz von Anwendungskontrolle ermöglicht es, Risiken im Zusammenhang mit nicht autorisierten Anwendungen, Kollaborationstools, Downloads und Skripten zu minimieren.
Markt für Anwendungskontrolle: Zukunftstrends
KI-gestützte Richtlinienoptimierung
KI-gestützte Richtlinienoptimierung wird zu einem der wichtigsten Trends im Markt für Anwendungskontrolle werden, da Unternehmen eine strengere Durchsetzung von Richtlinien bei gleichzeitig weniger Fehlsperrungen anstreben. Zukünftige Plattformen analysieren das Ausführungsverhalten von Anwendungen, Benutzerrollen, Softwareherkunft, Updatezyklen und historische Ausnahmen, um sicherere Zulassungsregeln zu empfehlen. Dies reduziert den manuellen Prüfaufwand für Sicherheitsteams und verbessert die Erfolgsquote bei der Implementierung in komplexen IT-Umgebungen. Anbieter werden voraussichtlich nachvollziehbare Richtlinienempfehlungen hinzufügen, damit Administratoren nachvollziehen können, warum eine Anwendung als vertrauenswürdig eingestuft, eingeschränkt oder zur Überprüfung eskaliert wird. Eine breitere Akzeptanz hängt von transparenter Governance, Audit-Trails und Kontrollen ab, die verhindern, dass automatisierte Entscheidungen übermäßigen Zugriff ermöglichen.
Konvergenz mit Berechtigungs- und Identitätskontrollen
Die Anwendungskontrolle wird zunehmend mit dem Management privilegierter Zugriffe, der Identitätsverwaltung und Workflows zur Endpunkterkennung verschmelzen. Anstatt die Softwareausführung als isolierte Entscheidung zu betrachten, werden Plattformen die Benutzerrolle, den Gerätestatus, das Vertrauen in die Anwendung, den Netzwerkkontext und die Historie der Berechtigungsanfragen auswerten. Dies hilft Unternehmen, riskante Kombinationen zu vermeiden, beispielsweise die Ausführung nicht genehmigter Tools mit erhöhten Berechtigungen. Diese Entwicklung ist relevant für Administratoren, Entwickler, externe Dienstleister und Anwender von Betriebstechnologien, die kontrollierte Flexibilität benötigen. Anbieter mit starken Integrationen zwischen Identitäts-, Endpunkt- und Sicherheitsbetriebssystemen werden im Hinblick auf die zunehmende Verbreitung kontextbezogener Richtliniendurchsetzung besser positioniert sein.
Marktchancen im Bereich Anwendungssteuerung
Managed Services für KMU und mittelständische Unternehmen
Managed Services bieten vielversprechende Perspektiven für den Markt für Anwendungskontrolle, da KMU und mittelständische Unternehmen oft nicht über die nötigen Mitarbeiter verfügen, um Zulassungslisten zu pflegen, Updates zu testen und Ausnahmen zu bearbeiten. Anbieter können Anwendungserkennung, Richtlinienentwicklung, Überwachung der Einhaltung von Richtlinien und Compliance-Berichte in wiederkehrenden Services bündeln. Dieses Modell reduziert die Bedenken potenzieller Käufer, indem es die operative Komplexität an Spezialisten auslagert. Zudem eröffnet es Anbietern die Möglichkeit, benutzerfreundliche Konsolen, mandantenfähige Dashboards und automatisierte Richtlinienvorlagen zu entwickeln. Die Nachfrage wird besonders hoch sein bei Kliniken, Regionalbanken, Einzelhändlern, Beratungsunternehmen und Industrielieferanten, die mit steigenden Cyberrisiken konfrontiert sind, aber über kleine IT-Teams verfügen.
Server-Sperrung für kritische und Legacy-Systeme
Kritische und Legacy-Systeme bieten ein hohes Wertpotenzial, da viele Unternehmen weiterhin ältere Betriebssysteme, proprietäre Software und Anwendungen mit festem Funktionsumfang einsetzen, die sich nur schwer schnell patchen lassen. Anwendungskontrolle kann diese Umgebungen schützen, indem sie nur bekannte, fehlerfreie Software zulässt und unautorisierte Änderungen blockiert. Dieses Potenzial ist insbesondere in den Bereichen Energieversorgung, Fertigung, Gesundheitswesen, Bankwesen, Transport und öffentliche Infrastruktur groß. Anbieter können sich durch ressourcenschonende Agenten, Wartungsmodus-Workflows, Dateiintegritätsüberwachung und die Integration mit Änderungsmanagementsystemen differenzieren. Käufer werden Lösungen priorisieren, die die Verfügbarkeit gewährleisten und gleichzeitig das Risiko durch ungepatchte Sicherheitslücken, unautorisierte Tools und Fehlkonfigurationen im Betrieb minimieren.
Häufig gestellte Fragen

Ankita ist eine dynamische Marktforschungs- und Beratungsexpertin mit über 8 Jahren Erfahrung in den Bereichen Technologie, Medien, IKT sowie Elektronik und Halbleiter. Sie hat über 100 Beratungs- und Forschungsaufträge für globale Kunden wie Microsoft, Oracle, NEC Corporation, SAP, KPMG und Expeditors International erfolgreich geleitet und durchgeführt. Zu ihren Kernkompetenzen gehören Marktbewertung, Datenanalyse, Prognose, Strategieformulierung, Wettbewerbsbeobachtung und das Verfassen von Berichten. Ankita ist versiert in der Abwicklung kompletter Projektzyklen – von der Angebotserstellung vor dem Verkauf und Kundengesprächen bis hin zur Bereitstellung umsetzbarer Erkenntnisse nach dem Verkauf. Sie ist versiert in der Leitung funktionsübergreifender Teams, der Strukturierung komplexer Forschungsmodule und der Ausrichtung von Lösungen an kundenspezifischen Geschäftszielen. Ihre ausgezeichneten Kommunikationsfähigkeiten, Führungsqualitäten und Präsentationsfähigkeiten haben es ihr ermöglicht, in einem schnelllebigen und sich entwickelnden Marktumfeld stets wertorientierte Ergebnisse zu liefern.
- Umfassende Analyse der Marktgröße und Prognosen
- Detaillierte Segmentierungsanalyse
- Tiefgehende Bewertung der Marktdynamik
- Einblicke auf regionaler und nationaler Ebene
- Wettbewerbslandschaft und Unternehmens-Benchmarking
- Strategische Business Intelligence
Erfahrungsberichte

Der SCADA-Systemmarktbericht von Insight Partners ist umfassend und bietet wertvolle Einblicke in aktuelle Trends und Zukunftsprognosen. Das Team war durchweg hochprofessionell, reaktionsschnell und hilfsbereit. Wir sind sehr zufrieden und können die Dienstleistungen wärmstens empfehlen.
RAN KEDEM Partner, Reali Technologies LTDs
Ich habe einen Bericht über einen sehr spezifischen Softwaremarkt angefordert, und das Team hat ihn innerhalb weniger Tage erstellt. Die Informationen waren sehr relevant und gut präsentiert. Anschließend habe ich einige Änderungen und Ergänzungen zum Bericht angefordert. Das Team reagierte erneut sehr schnell, und ich erhielt den Abschlussbericht in weniger als einer Woche.
JEAN-HERVE JENN Vorsitzende, Future Analytica
Wir haben mit The Insight Partners für eine wichtige Marktstudie und Prognose zusammengearbeitet. Sie gaben uns klare Einblicke in Chancen und Risiken, die uns bei der Gestaltung unserer Pläne halfen. Ihre Recherchen waren benutzerfreundlich und basierten auf soliden Daten. Sie halfen uns, kluge und sichere Entscheidungen zu treffen. Wir können sie wärmstens empfehlen.
PIYUSH NAGPAL Sr. Vizepräsident, Fernlicht Global
Die Insight Partners lieferten aufschlussreiche, gut strukturierte Marktforschung mit fundierter Fachkompetenz. Ihr Team war durchweg professionell und reaktionsschnell. Die benutzerfreundliche Website ermöglichte den Zugriff auf Branchenberichte. Wir empfehlen sie wärmstens für zuverlässige und hochwertige Forschungsdienstleistungen.
YUKIHIKO ADACHI Geschäftsführer, Deep Blue, LLC.
Dies ist das erste Mal, dass ich einen Marktbericht von The Insight Partners erworben habe. Obwohl ich zunächst unsicher war, besuchte ich die Website und fühlte mich dann sicherer, das Risiko einzugehen und einen Marktbericht zu kaufen. Ich bin mit der Qualität des Berichts und dem Kundenservice rundum zufrieden. Ich hatte einige Fragen und Anmerkungen zum ersten Bericht, aber nach einigen E-Mail-Gesprächen mit dem Analysten bin ich überzeugt, dass ich einen Bericht habe, den ich als Input für unseren strategischen Planungsprozess verwenden kann. Vielen Dank, dass Sie sich die Zeit genommen und dies zu einer positiven Erfahrung gemacht haben. Ich werde Ihren Service auf jeden Fall weiterempfehlen und Sie werden meine erste Anlaufstelle sein, wenn wir weitere Marktdaten benötigen.
JOHN SUZUKI Präsident und Chief Executive Officer, Vorstandsmitglied, BK Technologies
Ich möchte mich für Ihre Unterstützung und die Professionalität bedanken, die Sie bei der Bearbeitung meiner Informationsanfrage zum IVD-Markt für Infektionskrankheiten in Nigeria gezeigt haben. Ich schätze Ihre Geduld, Ihre Beratung und die Tatsache, dass Sie bereit waren, einen Rabatt anzubieten, der uns schließlich den Abschluss eines Geschäfts ermöglichte. Ich freue mich darauf, The Insight Partners in Zukunft wieder zu beauftragen, dank des Eindrucks, den Sie bei dieser ersten Begegnung bei mir hinterlassen haben.
DR. CHIJIOKE ONYIA GESCHÄFTSFÜHRERIN, PineCrest Healthcare Ltd.Grund zum Kauf
- Fundierte Entscheidungsfindung
- Marktdynamik verstehen
- Wettbewerbsanalyse
- Kundeneinblicke
- Marktprognosen
- Risikominimierung
- Strategische Planung
- Investitionsbegründung
- Identifizierung neuer Märkte
- Verbesserung von Marketingstrategien
- Steigerung der Betriebseffizienz
- Anpassung an regulatorische Trends




















 Kostenlose Probe anfordern für -