
Marché du contrôle d’applications : taille, part de marché et prévisions 2031
Taille et prévisions du marché du contrôle des applications (2021-2031), parts mondiales et régionales, tendances et opportunités de croissance. Rapport d'analyse : par composant [solutions et services (services gérés et services professionnels)] ; points d'accès (ordinateurs de bureau/portables, serveurs, mobiles/tablettes et autres) ; taille de l'organisation (PME et grandes entreprises) ; secteur d'activité (gouvernement et défense, BFSI, informatique et télécommunications, santé, commerce de détail et autres) et géographie.
- Statut : Données publiées
- Code du rapport : TIPRE00011158
- Catégorie : Technologie, médias et télécommunications
- Nombre de pages : 150
- Formats de rapport disponibles :


- Date de dernière mise à jour : August 27, 2026


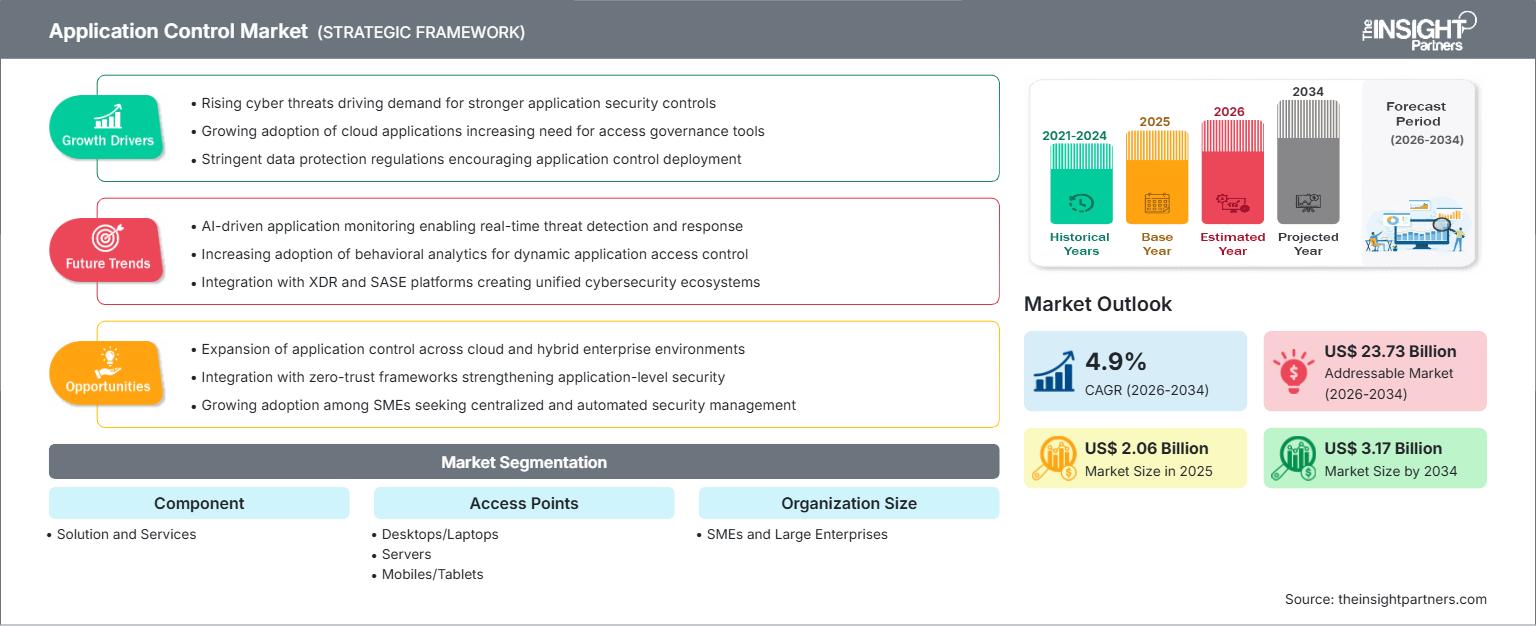
Taille du marché en 2025
2,06 milliards de dollars américains
valeur de l'année de base
Prévisions pour 2034
3,17 milliards de dollars américains
Prévisions pour 2034
TCAC 2026-2034
4,9 %
taux de croissance
Marché adressable
23,73 milliards de dollars américains
(2026-2034)
Le marché du contrôle des applications devrait passer de 2,06 milliards de dollars US en 2025 à 3,17 milliards de dollars US d'ici 2034, enregistrant un TCAC de 4,9 % entre 2026 et 2034. Ce marché est façonné par la demande des entreprises en matière de listes blanches, de verrouillage des terminaux, de contrôles d'exécution privilégiés et de gouvernance des applications conforme aux normes sur les ordinateurs de bureau, les serveurs, les appareils mobiles et les infrastructures hybrides.
L'Amérique du Nord demeure l'environnement régional le plus mature, grâce aux mandats fédéraux en matière de cybersécurité, aux dépenses du secteur réglementé et à l'adoption généralisée des plateformes de sécurité des terminaux. Le marché du contrôle des applications dans la région devrait croître à un TCAC de 4,6 % à 5,1 % entre 2026 et 2034, la demande se concentrant dans les secteurs public, de la défense, de la banque, de la finance et de l'assurance, de la santé et des infrastructures critiques, qui recherchent un contrôle plus strict de l'exécution non autorisée de logiciels.
Évaluation et perspectives du marché du contrôle des applications
- L'Amérique du Nord détenait une part de marché de 36 à 39 % en 2025 et devrait croître à un TCAC de 4,6 à 5,1 % entre 2026 et 2034, grâce aux programmes de confiance zéro, à la gouvernance des terminaux et aux dépenses d'infrastructure réglementées.
- Les États-Unis représentaient 78 à 82 % de l'Amérique du Nord en 2025 et devraient connaître une croissance annuelle composée de 4,7 à 5,2 % entre 2026 et 2034, sous l'effet de la modernisation de la sécurité fédérale.
- L’Europe représentait 25 à 28 % en 2025 et devrait connaître une croissance annuelle composée de 4,3 à 4,8 % entre 2026 et 2034, tirée par l’Allemagne, le Royaume-Uni et la France.
- La région Asie-Pacifique détenait 21 à 24 % en 2025 et devrait connaître une croissance annuelle composée de 5,2 à 5,8 % entre 2026 et 2034, la Chine, le Japon, l'Inde, la Corée du Sud et l'Australie étant les principaux moteurs de cette adoption.
- Segment le plus important : La solution détenait une part de marché de 63 à 67 % en 2025 et devrait croître à un TCAC de 4,5 à 5,0 % entre 2026 et 2034, les entreprises privilégiant les moteurs de politiques.
- Segment à forte croissance : Les téléphones portables/tablettes détenaient une part de marché de 18 à 22 % en 2025 et devraient croître à un TCAC de 5,7 à 6,3 % entre 2026 et 2034 en raison de l'expansion de la main-d'œuvre mobile.
- Principales entreprises analysées en détail : Broadcom Inc. ; Cambium Networks Corporation ; Carbon Black, Inc. (une société Broadcom) ; Check Point Software Technologies Ltd. ; CyberArk Software Ltd. ; Ivanti, Inc. ; McAfee, LLC ; Trend Micro Incorporated ; Veracode, Inc. ; WatchGuard Technologies, Inc.
Source : Analyse de The Insight Partners basée sur des recherches exclusives, des publications gouvernementales, des rapports annuels d'entreprises, des présentations aux investisseurs, des bases de données sectorielles et des entretiens avec des experts.
Le contrôle d'exécution des logiciels d'entreprise évolue : d'une liste blanche statique, il passe à une application adaptative des politiques via les terminaux, les serveurs et les appareils gérés dans le cloud. Actuellement, les fournisseurs de solutions de contrôle d'exécution intègrent la vérification de la réputation des fichiers, la correspondance des hachages, la vérification de l'éditeur, le contrôle des scripts et la surveillance comportementale afin de limiter les voies d'exécution des ransomwares. Les fournisseurs de plateformes transforment également la production en intégrant la gouvernance des applications à leurs suites de sécurité, simplifiant ainsi l'adoption de solutions autonomes.
Au cours de la période prévisionnelle, le secteur se développera dans des régions comme l'Asie-Pacifique, le Moyen-Orient et l'Europe réglementée, grâce à l'évolution des normes de cybersécurité qui exigent des contrôles préventifs au niveau des terminaux. Les contrats gouvernementaux, les services de sécurité gérés et un cadre de conformité sectoriel favoriseront l'adoption de ces solutions. Le secteur investira dans un moteur de recommandation de politiques basé sur l'IA, la gestion automatique des exceptions et le développement de consoles cloud.
Portée du rapport sur le marché du contrôle des applications
| Attribut du rapport | Détails |
|---|---|
| Taille du marché en 2025 | 2,06 milliards de dollars américains |
| Taille du marché d'ici 2034 | 3,17 milliards de dollars américains |
| TCAC mondial (2026 - 2034) | 4,9% |
| Données historiques | 2021-2024 |
| Période de prévision | 2026-2034 |
Analyse du marché du contrôle des applications
La complexité croissante des terminaux est le principal moteur de la croissance du marché du contrôle des applications. Les entreprises déploient des environnements informatiques diversifiés où les utilisateurs exécutent des logiciels SaaS, des applications de productivité locales, des applications de bureau à distance, des scripts et des logiciels spécifiques à leur secteur d'activité. Chaque portion de code exécutable représente une opportunité d'utilisation abusive si les permissions sont insuffisantes. Le contrôle des applications résout ce problème en limitant l'exécution aux seuls logiciels autorisés, ce qui réduit la dépendance à la détection par signature et renforce la protection contre les attaques de logiciels malveillants de type « zero-day ».
La chaîne de valeur comprend les fournisseurs de logiciels de sécurité des terminaux, les fournisseurs de solutions de gestion des identités, les équipes d'exploitation de la sécurité, les fournisseurs de services gérés et les intégrateurs de systèmes. La chaîne d'approvisionnement est influencée par la multiplication des offres groupées au sein des produits de protection des terminaux et par la demande croissante de tests des politiques de sécurité avant leur mise en œuvre. Face à la rationalisation des outils en entreprise, les acheteurs recherchent des produits offrant une visibilité sur les appareils, l'inventaire des applications, les privilèges et les rapports d'audit.
L'analyse du marché du contrôle des applications révèle une structure concurrentielle partagée entre les suites de sécurité des terminaux et les moteurs de contrôle spécialisés. Broadcom Inc. et Carbon Black, Inc. se concentrent sur le verrouillage des serveurs et des systèmes, tandis qu'Ivanti, Inc. se spécialise dans les processus de gestion des terminaux d'entreprise. Trend Micro Incorporated et McAfee, LLC se font concurrence sur le marché des solutions complètes de sécurité des terminaux et des charges de travail, tandis que WatchGuard Technologies, Inc. propose un contrôle des applications au niveau du réseau.
Les investissements s'orientent vers l'administration par API, l'orchestration des politiques cloud et l'intégration avec les solutions SIEM, XDR et de gestion des vulnérabilités. Check Point Software Technologies Ltd., CyberArk Software Ltd., Veracode, Inc. et Cambium Networks Corporation sont des acteurs clés du secteur de la sécurité, spécialisés dans la protection des réseaux, la gestion des accès privilégiés, la sécurité des applications et la connectivité sécurisée.
● PERSONNALISATION DU RAPPORT
Personnalisez ce rapport pour qu'il corresponde à vos besoins spécifiques.
Ce rapport peut être personnalisé pour correspondre précisément à vos objectifs commerciaux, à votre périmètre et à vos marchés cibles. Les options de personnalisation incluent une segmentation sur mesure, une analyse géographique, une analyse concurrentielle et des perspectives stratégiques pour faciliter une prise de décision éclairée.
Personnaliser ce rapport →CE QUE VOUS POUVEZ RÉGLER
- ● Segmentations
- ● Géographie
- ● Analyse concurrentielle
- ● Préférences linguistiques
Marché du contrôle des applications : Perspectives stratégiques
Perspectives régionales
marché des applications en Amérique du Nord
L'Amérique du Nord représentait 36 à 39 % des revenus mondiaux en 2025 et devrait connaître une croissance annuelle composée de 4,6 à 5,1 % entre 2026 et 2034. La part de marché de la région dans le domaine du contrôle des applications est soutenue par une forte densité de terminaux, un examen minutieux des assurances cybernétiques, les marchés publics et des exigences strictes en matière de sécurité dans les secteurs de la banque, de la finance et de l'assurance, de la santé, de la défense et des technologies.
L'adoption de ces solutions évolue au-delà de la simple prévention des logiciels malveillants pour s'orienter vers la résilience opérationnelle. Les entreprises privilégient le blocage par défaut de l'exécution, la restriction des commandes privilégiées et le contrôle des modifications des serveurs pour les charges de travail critiques. Les écosystèmes de fournisseurs sont matures, avec une forte présence de Broadcom Inc., Carbon Black, Inc., Ivanti, Inc., Trend Micro Incorporated, McAfee, LLC et WatchGuard Technologies, Inc.
Marché américain du contrôle des applications
Les États-Unis représentaient 78 à 82 % des revenus de l'Amérique du Nord en 2025 et devraient connaître une croissance annuelle composée de 4,7 à 5,2 % entre 2026 et 2034. Cette croissance est liée à la modernisation du modèle de confiance zéro au niveau fédéral, à la conformité des entreprises de défense, à l'atténuation des risques liés aux ransomwares dans le secteur de la santé et au renforcement de la sécurité des terminaux du secteur financier.
Aux États-Unis, les tendances en matière d'applications incluent le verrouillage des serveurs pour la protection des systèmes existants, la gouvernance des applications pour les équipes hybrides et l'automatisation des politiques pour les centres d'opérations de sécurité. Broadcom Inc., Carbon Black, Inc., Ivanti, Inc., McAfee, LLC, Trend Micro Incorporated, CyberArk Software Ltd. et Veracode, Inc. assurent une visibilité optimale sur les entreprises grâce à la vente directe, aux réseaux de distribution et aux partenariats de sécurité gérée.
Marché européen des applications de contrôle
L'Europe détenait 25 à 28 % du chiffre d'affaires du marché mondial du contrôle des applications en 2025 et devrait connaître une croissance annuelle composée de 4,3 à 4,8 % entre 2026 et 2034. L'Allemagne est le pays leader, grâce à la cybersécurité industrielle, à la convergence des technologies opérationnelles et à une forte demande de la part des secteurs de la fabrication, de l'automobile et des entreprises réglementées.
Au Royaume-Uni, la demande reste soutenue de la part des services financiers, de la modernisation du secteur public, des prestataires de services gérés et des établissements de santé qui recherchent un contrôle accru sur leurs opérations. L'Allemagne met l'accent sur la conformité, la continuité des activités et la protection des serveurs, tandis que la France, l'Italie et l'Espagne étendent l'adoption de ces technologies à travers les services publics numériques, la modernisation du secteur bancaire régional et la mise à niveau de la cybersécurité du commerce de détail.
Marché du contrôle des applications en Asie-Pacifique
La région Asie-Pacifique représentait 21 à 24 % du chiffre d'affaires du marché mondial du contrôle des applications en 2025 et devrait connaître une croissance annuelle composée de 5,2 à 5,8 % entre 2026 et 2034. La Chine est le pays leader, suivie du Japon, de l'Inde, de la Corée du Sud et de l'Australie, où les règles de cyber-résilience et la numérisation des entreprises accélèrent la demande.
La croissance est soutenue par l'automatisation industrielle, le développement des effectifs mobiles, la migration vers le cloud et les stratégies nationales de cybersécurité. Les acheteurs japonais et australiens privilégient les cadres de conformité et de maturité, tandis que les marchés indien et d'Asie du Sud-Est affichent une adoption croissante des services gérés parmi les PME et les entreprises en pleine expansion numérique.
Marché du contrôle des applications au Moyen-Orient et en Afrique
Le marché des systèmes de contrôle d'applications au Moyen-Orient et en Afrique devrait croître à un TCAC de 4,8 à 5,4 % entre 2026 et 2034. L'Arabie saoudite est le pays leader, suivie des Émirats arabes unis, de l'Afrique du Sud et du reste de la région MENA, où l'énergie, les services publics, les télécommunications et les infrastructures publiques restent des secteurs prioritaires.
L'adoption de ces solutions est liée à la protection des infrastructures critiques, aux programmes de villes intelligentes, à l'expansion des centres de données et à la continuité des opérations. Les acheteurs privilégient les contrôles qui réduisent l'exécution non autorisée de logiciels sur les postes de travail administratifs, les serveurs et les systèmes d'exploitation, tout en assurant la conformité régionale et une surveillance centralisée de la sécurité.
Analyse de segmentation
Composant
Le marché des composants devrait connaître une croissance annuelle composée (TCAC) de 4,6 % à 5,1 % entre 2026 et 2034. Ce segment du marché du contrôle des applications englobe les logiciels autonomes, les modules embarqués pour terminaux, le conseil, le déploiement, la supervision et l'optimisation des politiques. Les entreprises privilégient de plus en plus les solutions avec assistance à la mise en œuvre, car une configuration incorrecte des listes blanches peut perturber les utilisateurs, les mises à jour logicielles et les processus métier.
- Le segment des solutions reste le sous-segment dominant, les organisations investissant dans des moteurs de politiques, des inventaires d'applications, des systèmes de réputation des fichiers et des modules de contrôle des terminaux pour réduire les risques d'exécution non autorisée.
- Les services acquièrent une importance stratégique croissante, car les entreprises ont besoin de conception de politiques, de découverte d'applications, de tests pilotes, de gestion des exceptions, d'intégration et d'opérations gérées pour maintenir la qualité de l'application des réglementations.
Points d'accès
Le marché des points d'accès devrait croître à un TCAC de 5,0 à 5,6 % entre 2026 et 2034. La demande évolue des postes de travail traditionnels vers une protection plus étendue des serveurs et des appareils mobiles. Les équipes de sécurité ont de plus en plus besoin de politiques d'application cohérentes sur l'ensemble des terminaux utilisateurs, des machines d'administration, des bureaux virtuels et des tablettes utilisées sur le terrain, dans les flux de travail cliniques, la logistique et les interactions avec les clients.
- Les ordinateurs de bureau et portables restent le principal point d'accès, car les utilisateurs en entreprise continuent d'exécuter des outils de productivité, des navigateurs, des scripts, des applications de collaboration et des fichiers téléchargés sur des postes de travail gérés.
- Les serveurs nécessitent une application plus stricte des règles car les modifications non autorisées peuvent affecter les applications critiques pour l'entreprise, les bases de données réglementées, les systèmes de paiement, les charges de travail industrielles et les plateformes existantes.
- L’ utilisation des téléphones mobiles et des tablettes connaît la croissance la plus rapide, les entreprises étendant leurs règles d’utilisation aux travailleurs mobiles, au personnel de santé, aux techniciens de terrain, aux opérateurs logistiques et aux employés hybrides.
Taille de l'organisation
La taille des organisations devrait croître à un TCAC de 4,7 % à 5,3 % entre 2026 et 2034. Les grandes entreprises adoptent le contrôle des applications pour gérer leurs parcs de terminaux distribués et se conformer aux exigences d'audit, tandis que les PME s'approprient de plus en plus cette fonctionnalité via des suites de sécurité et des fournisseurs de services gérés. Le marché est donc en expansion, tant par le biais d'achats directs d'entreprises que par des modèles de prestation pilotés par des partenaires.
- Les PME adoptent des solutions de contrôle d'applications packagées via des suites de terminaux, des packs de sécurité gérés et des consoles cloud qui réduisent la complexité opérationnelle et la pression sur le personnel interne.
- Les grandes entreprises restent les principaux contributeurs aux revenus en raison de la complexité de leurs infrastructures, de leurs obligations de conformité, de leurs besoins en matière de verrouillage des serveurs et de leur intégration avec les systèmes SIEM, XDR et d'identité.
Verticale
Le secteur vertical devrait connaître une croissance annuelle composée de 4,8 % à 5,4 % entre 2026 et 2034. Son adoption est la plus forte lorsque les interruptions de service, les fuites de données ou l'exécution non autorisée de logiciels engendrent des risques opérationnels, financiers ou de service public directs. Les acheteurs des secteurs public, de la défense, de la banque, de la finance et de l'assurance, de la santé, du commerce de détail, des technologies de l'information et des télécommunications associent le contrôle des applications à la détection des points de terminaison, à la gestion des accès privilégiés, à la sécurité du réseau et aux rapports de conformité.
- Le gouvernement et la défense accordent la priorité à l'autorisation des applications pour les systèmes de mission, les terminaux administratifs et les sous-traitants, car l'application des politiques soutient l'hygiène informatique et les objectifs de sécurité nationale.
- Le secteur BFSI utilise le contrôle des applications pour protéger les systèmes de paiement, les environnements de trading, les terminaux des employés et les flux de données réglementés contre les outils non autorisés et les menaces basées sur des scripts.
- Les acheteurs du secteur des technologies de l'information et des télécommunications se concentrent sur la gouvernance logicielle à travers l'infrastructure distribuée, les opérations de support, les plateformes clients et les environnements de terminaux à volume élevé.
- L'adoption des solutions de santé est motivée par le risque de ransomware, la continuité des flux de travail médicaux, les systèmes existants et la protection des informations des patients sur l'ensemble des terminaux et serveurs cliniques.
- Le secteur du commerce de détail utilise le contrôle des applications pour sécuriser les systèmes de point de vente, les appareils de back-office, les plateformes d'inventaire et les réseaux de magasins disposant de ressources informatiques locales limitées.
Aperçu des opportunités
|
Verticale |
Contribution aux recettes |
Étiquette de tendance |
Étape d'adoption |
|
Gouvernement et défense |
Haut |
Zéro confiance |
Mise à l'échelle |
|
BFSI |
Haut |
Protection contre la fraude |
Mature |
|
Technologies de l'information et télécommunications |
Moyen |
Blocage du réseau |
Mise à l'échelle |
|
Soins de santé |
Haut |
Défense contre les ransomwares |
Mise à l'échelle |
|
Vente au détail |
Moyen |
Sécurité des points de vente |
Mise à l'échelle |
Analyse des facteurs de croissance et de l'impact du marché du contrôle des applications
Nécessité croissante de réduire l'exécution de code non autorisée
L'exécution non autorisée de fichiers exécutables demeure l'un des vecteurs d'attaque les plus dangereux pour les ransomwares, le vol d'identifiants et la propagation latérale. Le contrôle des applications atténue ce risque en autorisant uniquement l'exécution des logiciels, scripts, programmes d'installation et bibliothèques approuvés. Les conséquences de cette vulnérabilité sont particulièrement importantes pour les secteurs de la banque, de la finance et de l'assurance (BFSI), de la santé, du gouvernement et du commerce de détail, où une interruption de service sur les terminaux peut perturber de nombreux processus, des transactions aux services aux patients, en passant par les fonctions gouvernementales et les points de vente. Les organisations utilisent également les journaux d'activité pour renforcer leur préparation aux audits et leurs capacités d'analyse forensique en cas d'incident.
Extension de la gouvernance des terminaux axée sur la conformité
Les entreprises réglementées doivent constamment démontrer la conformité de leurs terminaux et serveurs aux politiques logicielles approuvées. Le contrôle des applications constitue une solution efficace, car il simplifie la transformation des exigences de sécurité en règles exécutables grâce à la création d'une liste d'applications autorisées, la prévention des exceptions et la fourniture de données d'audit. Cette solution est particulièrement importante pour les sociétés financières, les entreprises de défense, les établissements de santé, les fournisseurs d'énergie et les organismes gouvernementaux. Les avantages pour l'organisation incluent un effort minimal pour maintenir la conformité, une gestion des changements optimisée et une incertitude réduite lors des audits. Les fournisseurs de solutions qui simulent les politiques, créent des flux de travail de gestion des exceptions et des tableaux de bord de reporting sont de plus en plus plébiscités, car les clients exigent une application rigoureuse sans interruption de leurs activités.
Environnements de travail hybrides et d'entreprise multi-appareils
Le concept de travail hybride a entraîné une augmentation du nombre de terminaux fonctionnant en dehors de leur périmètre réseau habituel. Les employés accèdent à l'infrastructure de l'entreprise via des ordinateurs portables gérés, des bureaux virtuels, des tablettes et autres appareils mobiles, utilisables aussi bien sur leur réseau domestique que dans des lieux publics. Le contrôle des applications offre une mesure de prévention supplémentaire, efficace même lorsque les utilisateurs sont hors du périmètre réseau. Cet avantage est particulièrement pertinent pour les équipes informatiques qui ne peuvent pas se fier uniquement aux contrôles périmétriques. Le contrôle des applications permet de réduire les risques liés aux utilitaires, outils collaboratifs, téléchargements et scripts non autorisés.
Tendances futures du marché du contrôle des applications
Optimisation des politiques assistée par l'IA
L'optimisation des politiques assistée par l'IA deviendra l'une des tendances majeures du marché du contrôle des applications, les entreprises recherchant un renforcement de leur application et une réduction des blocages injustifiés. Les futures plateformes analyseront le comportement des exécutables, les rôles des utilisateurs, la provenance des logiciels, les cycles de mise à jour et l'historique des exceptions afin de recommander des règles d'autorisation plus sûres. Ceci permettra de réduire la charge de travail manuelle des équipes de sécurité et d'améliorer le succès des déploiements au sein d'environnements complexes. Les fournisseurs devraient proposer des recommandations de politiques explicables afin que les administrateurs puissent comprendre pourquoi une application est approuvée, restreinte ou soumise à un examen approfondi. Une adoption plus large dépendra d'une gouvernance transparente, de pistes d'audit et de contrôles empêchant les décisions automatisées d'autoriser des accès excessifs.
Convergence avec les contrôles de privilèges et d'identité
Le contrôle des applications convergera de plus en plus avec la gestion des accès privilégiés, la gouvernance des identités et les processus de détection des terminaux. Au lieu de considérer l'exécution logicielle comme une décision isolée, les plateformes évalueront le rôle de l'utilisateur, la sécurité du périphérique, la confiance accordée à l'application, le contexte réseau et l'historique des demandes de privilèges. Ceci permettra aux entreprises de prévenir les combinaisons à risque, comme l'exécution d'outils non autorisés avec des privilèges élevés. Cette évolution concernera les administrateurs, les développeurs, les prestataires et les utilisateurs des technologies opérationnelles qui ont besoin d'une flexibilité contrôlée. Les fournisseurs proposant une intégration poussée entre les systèmes d'identité, de sécurité des terminaux et de sécurité opérationnelle seront mieux positionnés lorsque les acheteurs privilégieront une application des politiques contextuelle.
Opportunités du marché du contrôle des applications
Services gérés pour les PME et les entreprises de taille intermédiaire
La gestion externalisée des services (Managed Service Delivery) représente une voie prometteuse pour le marché du contrôle des applications, car les PME et les entreprises de taille intermédiaire manquent souvent de personnel pour gérer les listes blanches, tester les mises à jour et traiter les exceptions. Les fournisseurs peuvent intégrer la découverte des applications, la conception des politiques, le suivi de leur application et les rapports de conformité dans des services récurrents. Ce modèle réduit les hésitations des acheteurs en confiant la complexité opérationnelle à des spécialistes. Il offre également aux fournisseurs la possibilité de développer des consoles conviviales pour leurs partenaires, des tableaux de bord mutualisés et des modèles de politiques automatisés. La demande sera la plus forte dans les établissements de santé, les banques régionales, les commerces de détail, les cabinets de services professionnels et les fournisseurs industriels confrontés à une augmentation des cyber-risques, mais disposant d'équipes informatiques réduites.
Verrouillage des serveurs pour les systèmes critiques et anciens
Les systèmes critiques et existants représentent une opportunité considérable, car de nombreuses organisations continuent d'utiliser des systèmes d'exploitation anciens, des logiciels propriétaires et des applications à fonction fixe difficiles à corriger rapidement. Le contrôle des applications permet de protéger ces environnements en autorisant uniquement les logiciels reconnus comme sûrs et en bloquant les modifications non autorisées. Cette opportunité est importante dans les secteurs des services publics, de l'industrie, de la santé, de la banque, des transports et des infrastructures gouvernementales. Les fournisseurs peuvent se différencier grâce à des agents à faible coût, des flux de travail de maintenance, la surveillance de l'intégrité des fichiers et l'intégration avec les systèmes de gestion des changements. Les acheteurs privilégieront les solutions qui garantissent la disponibilité tout en réduisant l'exposition aux vulnérabilités non corrigées, aux outils non autorisés et aux erreurs de configuration.
Foire aux questions

Ankita est une professionnelle dynamique des études de marché et du conseil, forte de plus de 8 ans d'expérience dans les secteurs des technologies, des médias, des TIC, de l'électronique et des semi-conducteurs. Elle a dirigé et réalisé avec succès plus de 100 missions de conseil et d'études pour des clients internationaux tels que Microsoft, Oracle, NEC Corporation, SAP, KPMG et Expeditors International. Ses compétences clés incluent l'analyse de marché, l'analyse de données, la prévision, la formulation de stratégies, la veille concurrentielle et la rédaction de rapports.
Ankita maîtrise parfaitement la gestion de cycles de projet complets, de la conception de propositions avant-vente et des discussions avec les clients jusqu'à la fourniture d'informations exploitables après-vente. Elle maîtrise la gestion d'équipes transverses, la structuration de modules d'études complexes et l'alignement des solutions sur les objectifs commerciaux spécifiques de chaque client. Ses excellentes compétences en communication, leadership et présentation lui ont permis de fournir systématiquement des résultats à forte valeur ajoutée dans des environnements de marché dynamiques et en constante évolution.
- Analyse complète de la taille du marché et prévisions
- Analyse détaillée de la segmentation
- Évaluation approfondie de la dynamique du marché
- Aperçus par région et par pays
- Paysage concurrentiel et analyse comparative des entreprises
- Intelligence économique stratégique
Témoignages

Le rapport sur le marché des systèmes SCADA d'Insight Partners est complet et fournit des informations précieuses sur les tendances actuelles et les prévisions. L'équipe a fait preuve d'un grand professionnalisme, d'une grande réactivité et d'un grand soutien tout au long du projet. Nous sommes très satisfaits et recommandons vivement leurs services.
RAN KEDEM Partenaire, Reali Technologies LTD
J'ai demandé un rapport sur un marché logiciel très spécifique et l'équipe l'a produit en quelques jours. Les informations étaient très pertinentes et bien présentées. J'ai ensuite demandé des modifications et des ajouts au rapport. L'équipe a de nouveau été très réactive et j'ai reçu le rapport final en moins d'une semaine.
JEAN-HERVÉ JENN Président, Future Analytica
Nous avons collaboré avec The Insight Partners pour une importante étude de marché et des prévisions. Ils nous ont fourni une vision claire des opportunités et des risques, ce qui nous a aidés à élaborer nos plans. Leurs recherches étaient faciles à utiliser et basées sur des données solides. Elles nous ont permis de prendre des décisions éclairées et en toute confiance. Nous les recommandons vivement.
PIYUSH NAGPAL Vice-président principal, Feux de route mondiaux
Insight Partners a réalisé une étude de marché pertinente et bien structurée, avec une solide expertise du domaine. Son équipe a fait preuve de professionnalisme et de réactivité tout au long du projet. Son site web convivial a facilité l'accès aux rapports sectoriels. Nous recommandons vivement ses services d'études fiables et de haute qualité.
YUKIHIKO ADACHI PDG, Bleu profond, LLC.
C'est la première fois que j'achète une étude de marché auprès de The Insight Partners. J'étais un peu hésitant au début, mais j'ai consulté leur site web et me suis senti plus à l'aise pour prendre le risque d'acheter une étude de marché. Je suis entièrement satisfait de la qualité du rapport et du service client. J'avais plusieurs questions et commentaires concernant le rapport initial, mais après quelques échanges par e-mail avec leur analyste, je pense avoir obtenu un rapport qui pourra alimenter notre processus de planification stratégique. Merci beaucoup pour votre temps et pour avoir rendu cette expérience positive. Je recommanderai sans hésiter vos services et vous serez mon premier contact lorsque nous aurons besoin de données de marché supplémentaires.
JOHN SUZUKI Président-directeur général, administrateur du conseil d'administration, BK Technologies
Je tiens à vous remercier pour votre soutien et le professionnalisme dont vous avez fait preuve lors du traitement de ma demande d'informations concernant le marché des dispositifs de diagnostic in vitro (DIV) pour les maladies infectieuses au Nigéria. J'apprécie votre patience, vos conseils et votre volonté d'offrir une réduction, ce qui nous a finalement permis de conclure un accord. Je me réjouis de collaborer à nouveau avec The Insight Partners, grâce à l'impression que vous m'avez laissée suite à cette première rencontre.
DR CHIJIOKE DIRECTEUR GÉNÉRAL D'ONYIA, PineCrest Healthcare Ltd.Raison d'acheter
- Prise de décision éclairée
- Compréhension de la dynamique du marché
- Analyse concurrentielle
- Connaissances clients
- Prévisions de marché
- Atténuation des risques
- Planification stratégique
- Justification des investissements
- Identification des marchés émergents
- Amélioration des stratégies marketing
- Amélioration de l'efficacité opérationnelle
- Alignement sur les tendances réglementaires




















 Obtenez un échantillon gratuit pour -