
Markt für Anwendung Programming Interface (API) Sicherheit: Größe & Prognose 2034
Marktgröße und Prognosen für die Sicherheit von Anwendungsprogrammierschnittstellen (API) (2021–2034), globaler und regionaler Marktanteil, Trends und Analyse der Wachstumschancen. Berichtsabdeckung: Nach Angebot (Plattformen und Lösungen, Dienstleistungen), Bereitstellungsmodus (On-Premises, Cloud, Hybrid), Unternehmensgröße (KMU, Großunternehmen), Branche (Banken, Finanzdienstleistungen und Versicherungen, IT und Telekommunikation, Regierung, Fertigung, Gesundheitswesen, Einzelhandel und E-Commerce, Medien und Unterhaltung, Energie und Versorgung, Sonstige).
- Status : Veröffentlichte Daten
- Berichtscode : TIPRE00039724
- Kategorie : Technologie, Medien und Telekommunikation
- Anzahl der Seiten : 150
- Verfügbare Berichtsformate :


- Datum der letzten Aktualisierung : August 26, 2026


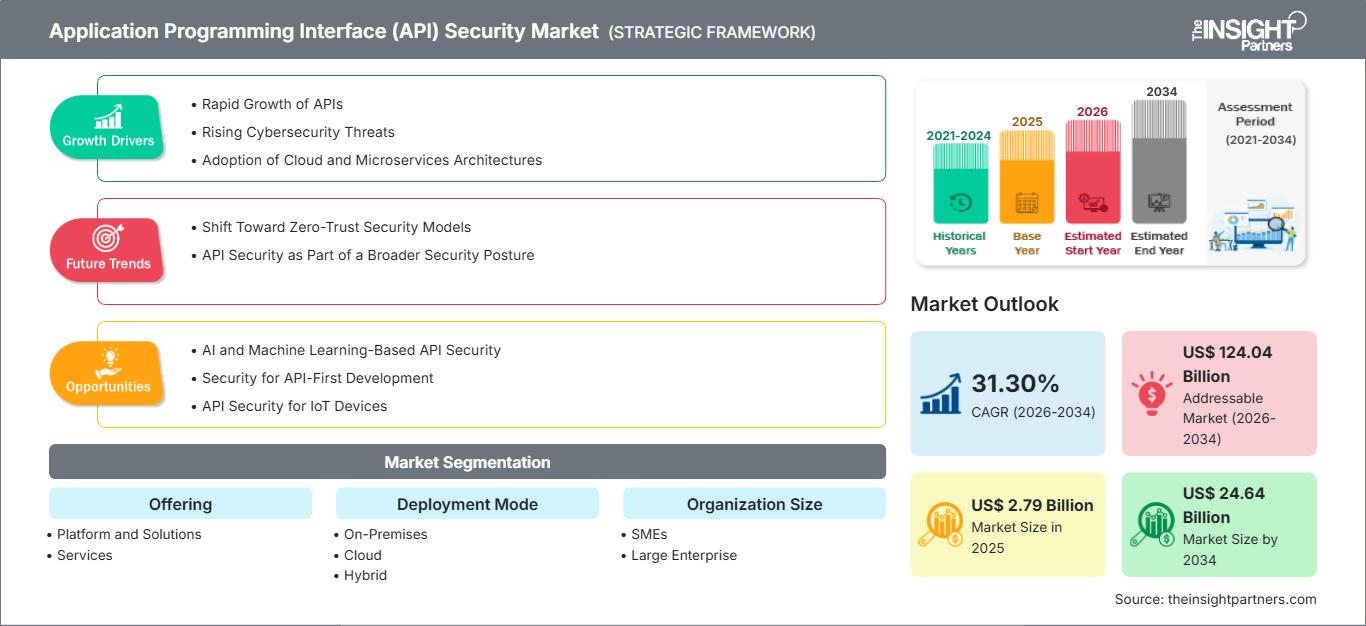
Marktgröße 2025
2,79 Mrd. US-Dollar
Basisjahrwert
Prognose für 2034
24,64 Mrd. US-Dollar
Prognose bis 2034
CAGR 2026-2034
31,30 %
Wachstumsrate
Adressierbarer Markt
124,04 Mrd. US-Dollar
(2026–2034)
Der Markt für die Sicherheit von Anwendungsprogrammierschnittstellen (APIs) wurde 2025 auf 2,79 Milliarden US-Dollar geschätzt und soll bis 2034 auf 24,64 Milliarden US-Dollar anwachsen, was einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 31,30 % im Zeitraum 2026–2034 entspricht. Dieses Wachstum spiegelt die zunehmende Abhängigkeit von Unternehmen von APIs für digitales Banking, Cloud-Workloads, Mobile Commerce, den Gesundheitsdatenaustausch und KI-gestützte Automatisierung wider, wobei offene Schnittstellen immer häufiger direkte Wege zu sensiblen Daten, Transaktionssystemen und Geschäftslogik schaffen.
Nordamerika bleibt der am weitesten entwickelte Markt für die Einführung von API-Sicherheit, da Unternehmen von Web Application Firewalls auf API Discovery, Sicherheitsmanagement und Laufzeitschutz umsteigen. Das Marktwachstum für API-Sicherheit in der Region wird durch die Modernisierung cloudnativer Technologien, die Regulierung von Finanzdienstleistungen und die frühe Einführung von Zero-Trust-Architekturen gestützt. Die regionale durchschnittliche jährliche Wachstumsrate (CAGR) wird bis 2034 auf 30–32 % geschätzt, wobei die Beschaffung von Großunternehmen, Managed-Security-Anbietern und Compliance-intensiven Branchen dominiert wird.
Marktanalyse und Einblicke zur Sicherheit von Anwendungsprogrammierschnittstellen (APIs)
- Nordamerika hatte 2025 einen Marktanteil von 38–41 % und wird voraussichtlich im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 30–32 % wachsen. Unterstützt wird dies durch Cloud-native Anwendungslandschaften, Cyber-Risiko-Governance auf Vorstandsebene und eine hohe API-Nutzung in den Bereichen Banken, Finanzdienstleistungen und Versicherungen (BFSI), Gesundheitswesen und Softwareplattformen.
- Die USA repräsentierten 2025 78–82 % Nordamerikas und werden voraussichtlich im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 29–31 % wachsen, angetrieben durch ausgereifte DevSecOps-Lösungen, bundesstaatliche Cybersicherheitsvorschriften und die Sicherheit von KI-Workloads.
- Europa hielt 2025 einen Marktanteil von 24–27 % und dürfte in den Jahren 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 29–31 % wachsen, angeführt von Großbritannien, Deutschland und Frankreich, wo die DSGVO, NIS2 und Programme zur Stärkung der Widerstandsfähigkeit des Finanzsektors die Nachfrage ankurbeln.
- Der asiatisch-pazifische Raum erreichte 2025 einen Marktanteil von 22–25 % und wird Prognosen zufolge im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 34–36 % wachsen, wobei China, Indien, Japan, Südkorea und Australien die API-Kontrollen im Bereich Digital Finance und Telekommunikation ausbauen.
- Größtes Segment: Plattformen und Lösungen hielten 2025 einen Marktanteil von 64–68 % und werden voraussichtlich im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 30–32 % wachsen, da Käufer Discovery, Bedrohungsanalysen und automatisierte Durchsetzung priorisieren.
- Wachstumsstarkes Segment: Der Cloud-Einsatz hielt 2025 einen Marktanteil von 45–49 % und wird voraussichtlich im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 33–35 % wachsen, da SaaS, Microservices und KI-APIs die Angriffsfläche für externe Angriffe erweitern.
- Detaillierte Analyse der wichtigsten Unternehmen : Google LLC, Salt Security Inc., Noname Security, Akamai Technologies, Inc., Data Theorem, Inc., Axway Software SA, Imperva, Inc., Traceable Inc., Palo Alto Networks, Inc., Fortinet, Inc., Red Hat, Inc., Ergon Informatik AG, Perforce Software, Inc., WSO2 LLC.
Quelle: Analyse von The Insight Partners auf Basis eigener Recherchen, Regierungsveröffentlichungen, Geschäftsberichten von Unternehmen, Investorenpräsentationen, Branchendatenbanken und Experteninterviews.
Die API-Abwehr hat sich von einer gatewayzentrierten Zugriffskontrolle hin zu kontinuierlicher Erkennung, Schema-Validierung, Verhaltensanalyse und dem Schutz der Geschäftslogik entwickelt. Die Produktionsdynamik verändert sich, da APIs heute von verteilten Entwicklern erstellt, über Cloud-Gateways bereitgestellt und von Partnern, mobilen Apps, KI-Agenten und internen Diensten genutzt werden. Der Markt für API-Sicherheit verlagert sich daher hin zu Plattformen, die Inventarisierung, Risikobewertung, Laufzeitblockierung und Compliance-Nachweise in hybriden Umgebungen kombinieren.
Im Prognosezeitraum werden neue Regionen aufgrund von Open Banking, nationalen digitalen Identitätsinitiativen, E-Commerce und Initiativen für intelligente Infrastrukturen, die die API-Nutzung erhöhen, verstärkt investieren. Die positive regulatorische Entwicklung im Zusammenhang mit NIS2, PCI DSS 4.0, DORA, HIPAA-konformen Kontrollen und Cybersicherheitsrahmen für Regierungen wird die Mindestanforderungen anheben. Die Investitionen werden sich auf Unternehmen konzentrieren, die API-Sicherheit in CNAPP-, WAAP-, SIEM-, SOAR-, SASE- und DevOps-Workflows integrieren, ohne die Softwarebereitstellungsgeschwindigkeit zu beeinträchtigen.
Berichtsumfang zum Markt für API-Sicherheit (Anwendungsprogrammierschnittstelle)
| Berichtattribute | Details |
|---|---|
| Marktgröße im Jahr 2025 | 2,79 Milliarden US-Dollar |
| Marktgröße bis 2034 | 24,64 Milliarden US-Dollar |
| Globale durchschnittliche jährliche Wachstumsrate (2026 - 2034) | 31,30 % |
| Historische Daten | 2021-2024 |
| Prognosezeitraum | 2026–2034 |
Marktanalyse zur Sicherheit von Anwendungsprogrammierschnittstellen (APIs)
Die Nachfrage von Unternehmen steigt rasant, da APIs mittlerweile Authentifizierungstoken, Zahlungsdaten, Patientendaten und operative Arbeitsabläufe übertragen. Das Marktwachstum für die Sicherheit von Anwendungsprogrammierschnittstellen ist dort am stärksten, wo die unkontrollierte Ausbreitung von APIs, Schattenendpunkten und Drittanbieterintegrationen die Kapazitäten für die manuelle Verwaltung übersteigen. Sicherheitsverantwortliche bewerten Echtzeit-Verkehrsanalyse, Erkennung sensibler Daten, BOLA-Schutz und Anomaliebewertung zunehmend als Kernfunktionen und nicht mehr als optionale Zusatzfunktionen.
Die Wertschöpfungskette umfasst API-Design, Tests, Gateways, Monitoring, Incident Response und Compliance-Reporting. Wirtschaftliche Vorteile bieten Anbieter mit umfassender Telemetrie-Transparenz, maschinellem Lernen auf Basis des Produktionsdatenverkehrs und Unterstützung für Cloud-native Plattformen. Managed Services gewinnen ebenfalls an Bedeutung, da mittelständische Unternehmen nicht immer über API-Sicherheitsexperten verfügen.
Der Wettbewerb ist intensiv, da Cloud-Anbieter, WAAP-Anbieter, CNAPP-Plattformen und Spezialisten für den API-Lebenszyklus immer stärker zusammenarbeiten. Marktanalysen zur Sicherheit von Anwendungsprogrammierschnittstellen (APIs) zeigen, dass sich Unternehmen wie Akamai Technologies, Inc., Imperva, Inc., Google LLC, Palo Alto Networks, Inc., Fortinet, Inc., Salt Security Inc., Traceable Inc. und Data Theorem, Inc. in den Bereichen Erkennungstiefe, automatisierte Risikominderung und KI-bezogene API-Governance positionieren.
Investitionen in strategische Richtungen fließen in Agenten für KI-Schutz, Transparenz vom Code bis zur Laufzeit und konsolidierte Anwendungssicherheitskonsolen. Unternehmen wie Axway Software SA, Perforce Software, Inc., WSO2 LLC, Red Hat, Inc., Ergon Informatik AG und Noname Security tragen mit ihrer Expertise in API-Management, Integration und Sicherheit zum Ökosystem bei.
● BERICHTSANPASSUNG
Passen Sie diesen Bericht an Ihre spezifischen Geschäftsanforderungen an.
Dieser Bericht lässt sich präzise an Ihre Geschäftsziele, Ihren Umfang und Ihre Zielmärkte anpassen. Zu den Anpassungsoptionen gehören maßgeschneiderte Segmentierungen, geografische Analysen, Wettbewerbsanalysen und strategische Einblicke, die eine fundierte Entscheidungsfindung unterstützen.
Diesen Bericht anpassen →WAS SIE EINSTELLEN KÖNNEN
- ● Segmentierungen
- ● Geographie
- ● Wettbewerbsanalyse
- ● Sprachpräferenzen
Markt für API-Sicherheit: Strategische Einblicke
Regionale Einblicke
Markt für API-Sicherheit in Nordamerika
Nordamerika erreichte 2025 einen Marktanteil von 38–41 % und wird voraussichtlich zwischen 2026 und 2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 30–32 % wachsen. Die Region profitiert von der intensiven Nutzung von APIs in den Bereichen Bankwesen, SaaS, Gesundheitsplattformen, Online-Marktplätze und Public-Cloud-Umgebungen. Der Marktanteil im Bereich der API-Sicherheit wird durch die frühzeitige Einführung von Zero Trust, SBOM-basierter Governance und API-Inventarisierungsvorschriften in regulierten Unternehmen gestärkt.
Die Nachfrage wird zudem durch die Erwartungen an die Offenlegung von Sicherheitsvorfällen, die Einhaltung von PCI DSS 4.0 und die verstärkte Aufmerksamkeit der Regierung für sichere Software getrieben. Der Markt wird beobachten, wie Käufer ihre API-Erkennungsfunktionen, WAAP, Bot-Abwehr und Laufzeitschutz in eine kleinere Anzahl von Plattformen integrieren. Angesichts der rasanten Angriffe von Unternehmen wird die Nutzung von Managed Detection zunehmen.
US-Markt für Sicherheit von Anwendungsprogrammierschnittstellen
Die USA hielten 2025 einen Marktanteil von 78–82 % am nordamerikanischen Markt für API-Sicherheit und werden voraussichtlich im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 29–31 % wachsen. Umfangreiche Cloud-Infrastrukturen, Open-Banking-APIs, der Austausch von Gesundheitsdaten und Initiativen zur digitalen Verwaltung führen zu einem weit verbreiteten Bedarf an kontinuierlicher API-Verwaltung und deren Laufzeitüberwachung. Der Markt ist mit Anbietern wie Google LLC, Akamai Technologies, Inc., Salt Security Inc., Traceable Inc. und Palo Alto Networks, Inc. stark besetzt.
Die Anwendungsbereiche konzentrieren sich auf Betrugserkennung, KI-API-Governance, Zahlungssicherheit und die Integration in Entwickler-Pipelines. Betrugsprävention ist für Finanzdienstleister im Zusammenhang mit BOLA wichtig, während die Überwachung des Schutzes personenbezogener Gesundheitsdaten für Kunden im Gesundheitswesen unerlässlich ist. US-Unternehmen setzen Richtlinien als Code und automatisierte Behebungsfunktionen für API-Schwachstellen ein.
Markt für API-Sicherheit in Europa
Europa hielt 2025 einen Marktanteil von 24–27 % am Markt für API-Sicherheit und wird voraussichtlich zwischen 2026 und 2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 29–31 % wachsen. Großbritannien ist führend, dank ausgereifter Open-Banking-Systeme, etablierter Fintech-API-Ökosysteme und strengerer Regulierungen zur operativen Resilienz. Große Banken, Versicherungen, Telekommunikationsanbieter und Regierungen priorisieren Laufzeittransparenz, die Governance von Drittanbieter-APIs und eine verbesserte Prüfdokumentation.
In Deutschland rührt der Bedarf von Industriesoftware, Fertigungsautomatisierung, vernetzter Mobilität und Bedenken hinsichtlich der Datensouveränität her. Frankreich, Italien und Spanien verstärken ihre Bemühungen um die Nutzung digitaler öffentlicher Dienste, die Modernisierung des Einzelhandels und erhöhen ihre Budgets für Cybersicherheit. In dieser Region verstärken die Datenschutz-Grundverordnung (DSGVO) und die Richtlinie über Netz- und Informationssysteme (NIS2) den Bedarf an der Klassifizierung von API-Daten.
Markt für Anwendungsprogrammierschnittstellensicherheit im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum (APAC) erreichte 2025 einen Marktanteil von 22–25 % am Markt für die Sicherheit von Anwendungsprogrammierschnittstellen (APIs) und wird voraussichtlich im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 34–36 % wachsen. China ist regional führend durch Plattformhandel, digitale Zahlungen und die Einführung von Cloud-Lösungen in der Industrie, während Indien durch UPI-basierte Ökosysteme, Fintech-APIs und die digitale Infrastruktur der Regierung ein rasantes Wachstum verzeichnet.
Japan, Südkorea und Australien treiben die Nachfrage durch die Modernisierung der Telekommunikation, die vernetzte Fertigung und höhere Anforderungen an die Cybersicherheit an. Zu den politischen Treibern zählen nationale Datenschutzgesetze, Programme für kritische Infrastrukturen und Rahmenwerke für Technologierisiken im Finanzsektor. Käufer bevorzugen zunehmend Cloud-basierte Bereitstellungen und die automatisierte API-Katalogisierung.
Markt für Programmierschnittstellensicherheit im Nahen Osten und Afrika
Der Markt für die Sicherheit von Anwendungsprogrammierschnittstellen (APIs) im Nahen Osten und in Afrika wird voraussichtlich im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 27–29 % wachsen, wobei Saudi-Arabien und die Vereinigten Arabischen Emirate eine führende Rolle bei der Einführung dieser Technologien einnehmen. Energie, Smart-City-Plattformen, digitales Bankwesen und die Modernisierung von Regierungsdiensten erweitern die API-Nutzung in hybriden Cloud-Umgebungen und kritischen Infrastrukturen.
Südafrika verzeichnet eine stabile Nachfrage aus den Bereichen Finanzdienstleistungen, Telekommunikation und E-Commerce, während der Rest der MEA-Region weiterhin projektorientiert agiert. Regionale Käufer priorisieren Managed Services, unabhängige Hosting-Optionen und den Schutz von Partner-APIs, die in Zahlungs-, Identitäts-, Logistik-, Versorgungs- und Bürgerserviceplattformen eingesetzt werden.
Segmentierungsanalyse
Angebot
Das Angebot wird voraussichtlich im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 30–32 % wachsen. Der Markt für API-Sicherheit in diesem Segment umfasst Plattformen für API-Erkennung, Sicherheitsbewertung, Zuordnung sensibler Daten, Bedrohungserkennung und Managed-Response-Services. Die Akzeptanz wird durch den Bedarf an sicheren verteilten Entwicklungsumgebungen bei gleichzeitiger Aufrechterhaltung der API-Performance, der Entwicklerproduktivität und der Compliance-Berichterstattung bestimmt.
- Plattformen und Lösungen dominieren die Ausgaben, da Unternehmen automatisierte Inventarisierung, Risikobewertung, Schema-Durchsetzung, Anomalieerkennung und Inline-Minderung über öffentliche, private, Partner- und interne APIs hinweg benötigen.
- Dienstleistungen gewinnen an strategischer Bedeutung, da Unternehmen für ihre stark auf Compliance ausgerichteten digitalen Transformationsprogramme Unterstützung bei der Implementierung, Managed Monitoring, Incident Triage, API-Penetrationstests und Governance-Beratung benötigen.
Bereitstellungsmodus
Der Einsatz von Cloud-Lösungen wird voraussichtlich im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 32–34 % steigen. Die Entscheidung für eine bestimmte Bereitstellungsart hängt von der Datenresidenz, der Latenz, der Cloud-Strategie und der Reife bestehender Gateways ab. Cloud-Bereitstellungen treiben neue Kaufzyklen voran, während On-Premise- und Hybridmodelle für Banken, Behörden, das Gesundheitswesen, Telekommunikationsunternehmen und Industrieunternehmen mit sensiblen Workloads weiterhin wichtig sind.
- On-Premise spielt weiterhin eine Rolle für diejenigen, die eine strenge Datenkontrolle, eine bestehende Gateway-Infrastruktur, souveränes Hosting oder eine OT-Integration mit lokaler Richtlinienprüfung benötigen.
- Die Cloud bietet den schnellsten Skalierungsansatz, da SaaS-Bereitstellungen, Microservices, serverlose Funktionen und KI-Verarbeitung elastische Erkennung und Sicherheit zur Laufzeit erfordern.
- Hybrid bewältigt komplexe Ökosysteme und ermöglicht es Unternehmen, eine einheitliche API-Governance über lokale Rechenzentren, öffentliche Cloud-Regionen, Edge-Umgebungen und Partnernetzwerke hinweg zu gewährleisten.
Organisationsgröße
Es wird erwartet, dass die Unternehmensgröße im Zeitraum 2026–2034 mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 30–32 % zunimmt. Große Unternehmen tragen den Großteil der aktuellen Ausgaben, da sie umfangreiche API-Portfolios betreiben und verstärkten Audits unterliegen. KMU engagieren sich zunehmend in den Bereichen Cloud-native Entwicklung, E-Commerce-Integration und Managed Security Services, wodurch Implementierungshürden gesenkt und die Kosten gesenkt werden.
- KMU setzen zunehmend auf API-Sicherheit mittels Cloud-nativer Tools, gebündelter WAAP-Plattformen und Managed Services, die den Arbeitsaufwand für Analysten reduzieren und die Einhaltung der Vorschriften vereinfachen.
- Käufer in großen Unternehmen legen Wert auf Plattformkonsolidierung, globale Transparenz, Risikoberichterstattung für Führungskräfte, automatisierte Durchsetzung und Integration mit SOC-, DevSecOps- und Identitätssystemen.
Vertikal
Für den vertikalen Markt wird im Zeitraum 2026–2034 ein jährliches Wachstum von 31–33 % prognostiziert. Der Banken-, Finanzdienstleistungs- und Versicherungssektor (BFSI) ist aufgrund von Open Banking, Zahlungs-APIs und Betrugsprävention führend bei der Einführung dieser Technologien, während IT- und Telekommunikationsunternehmen Schnittstellen für Dienste mit hohem Datenvolumen sichern. Die Branchen Gesundheitswesen, Einzelhandel, öffentliche Verwaltung, Fertigung, Medien, Energie und Versorgung verlagern ihren Fokus von reaktiven API-Tests hin zu kontinuierlicher Laufzeit-Governance.
- BFSI legt Wert auf Kontoschutz, Transaktionsintegrität, Einhaltung der Open-Banking-Richtlinien, Betrugserkennung und Schutz der Geschäftslogik in den Bereichen Zahlungsverkehr, Onboarding, Kreditvergabe und Partner-APIs.
- IT und Telekommunikation benötigen skalierbare API-Transparenz für Entwicklerplattformen, Abonnentendienste, OSS/BSS-Modernisierung, Partnernetzwerke und KI-gestützte Service-Orchestrierung.
- Die Nachfrage der Regierung wird geprägt von digitaler Identität, Bürgerportalen, der Modernisierung der Verteidigung und der Verfügbarkeit kritischer Dienste auf nationalen und lokalen Plattformen des öffentlichen Sektors.
- Die Akzeptanz in der Fertigung steigt mit vernetzten Produkten, dem industriellen IoT, Supply-Chain-APIs und der sicheren Integration zwischen Unternehmenssoftware und Betriebssystemen.
- Im Gesundheitswesen stehen der Transfer von Patientendaten, die Integration von Kostenträgern und Leistungserbringern, Telemedizin, vernetzte Geräte und Sicherheitskontrollen für sensible klinische und versicherungstechnische APIs im Mittelpunkt.
- Unternehmen im Einzelhandel und E-Commerce schützen sich vor Bots, Zahlungsbetrug, Missbrauch von Kundenbindungsprogrammen, Web-Scraping, Kontoübernahmen und saisonal bedingtem hohem API-Traffic.
- Medien und Unterhaltung nutzen API-Sicherheitslösungen für sicheres Streaming, Abonnements, DRM-Workflows, Vertrieb und Personalisierung.
- Energie- und Versorgungsunternehmen müssen ihre intelligenten Stromnetze, Kundenportale, Außendienstabläufe, Handelssysteme und kritischen Infrastruktur-Datenaustauschsysteme absichern.
Momentaufnahme der Chancen
|
Vertikal |
Umsatzbeitrag (Hoch/Mittel/Niedrig) |
Trend-Tag (MAX. 2 Wörter, spezifisch) |
Adoptionsphase (Aufstrebend/Skalierend/Reif) |
|
BFSI |
Hoch |
Open Banking |
Reifen |
|
IT und Telekommunikation |
Hoch |
Service-APIs |
Skalierung |
|
Regierung |
Medium |
Digitale Identität |
Skalierung |
|
Herstellung |
Medium |
Industrielles IoT |
Skalierung |
|
Gesundheitspflege |
Hoch |
Patientenaustausch |
Skalierung |
|
Einzelhandel und E-Commerce |
Hoch |
Betrugsabwehr |
Reifen |
|
Medien und Unterhaltung |
Medium |
Streaming-Zugriff |
Skalierung |
|
Energie und Versorgung |
Medium |
Grid-APIs |
Aufkommen |
Markt für API-Sicherheit: Wachstumstreiber und Wirkungsanalyse
API-Wildwuchs in Cloud-nativen Unternehmen
Die Anzahl der APIs wächst schneller, als die manuelle Governance-Prozesse mithalten können, insbesondere bei Unternehmen, die Microservices, Container, Serverless Functions und Multi-Cloud-Integration nutzen. Schatten-APIs, undokumentierte Endpunkte und inkonsistente Identitäten können Schwachstellen erzeugen, die von externen Tools nicht erkannt werden. Dieser Trend wirkt sich direkt auf den Markt aus, da Unternehmen Ressourcen, die sie bisher für regelmäßige API-Tests aufgewendet haben, nun in die kontinuierliche Erkennung und das Laufzeit-Sicherheitsmanagement investieren. Der Markt für API-Sicherheit profitiert, da CISOs eine messbare Reduzierung exponierter Endpunkte, eine schnellere Risikopriorisierung und kontinuierliche Nachweise für behördliche Audits anstreben.
Angriffe auf Geschäftslogik und automatisierter Missbrauch
Angreifer nutzen zunehmend scheinbar legitime API-Anfragen, um Autorisierungsschwachstellen auszunutzen, Daten zu extrahieren, Prozesse zu automatisieren, Kundenbindungsprogramme zu manipulieren oder Checkout-Prozesse zu manipulieren. Solche Angriffe lassen sich mit Signaturen nur schwer unterbinden, da der Datenverkehr einem protokollbasierten und auf Netzwerkebene legitimen Verhalten folgt. Dies führt zu einem wachsenden Bedarf an Verhaltensanalysen, objektbasierter Autorisierung, Sitzungsintelligenz und Bot-Schutzfunktionen innerhalb der API-Landschaft. Unternehmen suchen daher verstärkt nach Lösungen, die das Anwendungsverhalten verstehen und nicht nur ungültige Anfragen erkennen.
Regulatorischer Druck auf den Austausch sensibler Daten
Der regulatorische Fokus liegt verstärkt auf digitaler Resilienz, Zahlungssicherheit, Datenschutz im Gesundheitswesen und der Aufrechterhaltung kritischer Infrastrukturen. Änderungen bei den API-Kontrollen wirken sich nun auf die Einhaltung von PCI DSS 4.0, DSGVO, DORA, NIS2 und HIPAA sowie auf branchenspezifische Technologierisiken aus. Die Auswirkungen auf Unternehmen zeigen sich in Beschaffungsanfragen für API-Inventar, Identifizierung sensibler Daten, Authentifizierungskontrollen, Protokollierung und Nachweise zur Reaktion auf Sicherheitsvorfälle. Unternehmen setzen verstärkt auf API-Sicherheit, um den Aufwand bei Audits zu reduzieren und die Kontrollreife zu verbessern und so die Anforderungen von Vorstand und Aufsichtsbehörden zu erfüllen. Unternehmen, die Reporting, Richtlinienmapping und Datenschutzfunktionen anbieten, sind gut positioniert, um in stark regulierten Branchen Großaufträge zu gewinnen.
Markt für API-Sicherheit: Zukunftstrends
Agentische KI-API-Governance
Die Trends im Markt für die Sicherheit von Anwendungsprogrammierschnittstellen (APIs) werden durch autonome Agenten, die APIs aufrufen, Workflows verketten und in Echtzeit auf Unternehmensdaten zugreifen, grundlegend verändert. Zukünftig müssen Plattformen den von Menschen, Diensten, Bots und Agenten generierten Datenverkehr identifizieren und dabei das Prinzip der minimalen Berechtigungen für die dynamische Zugriffskontrolle anwenden. Sicherheitsteams benötigen Einblick in Modell-zu-Tool-APIs, MCPs, KI-Plug-ins und die während der Entwicklung automatisch generierten APIs. Die nächste Lösungsgeneration wird die Integration von API-Erkennung, abfragebasierten Kontrollen, Identitätskontext und Anomalieerkennung in Echtzeit umfassen.
Hinwendung zu Code-to-Runtime-Sicherheit
API-Sicherheit wird künftig vor der Produktionsphase Priorität haben, da Unternehmen ihre Quellcode-Repositories, Spezifikationsdateien, CI/CD-Tools, Gateways und Laufzeittelemetrie integrieren. Dadurch können sie problematische Endpunkte, fehlende Authentifizierung, mangelhafte Schemas und den Verlust sensibler Daten frühzeitig erkennen. Der kommerzielle Aspekt dieses Ansatzes liegt in der hohen Nachfrage nach Lösungen, die sich in den Entwickler-Workflow integrieren lassen und gleichzeitig die Sicherheit in der Laufzeitumgebung gewährleisten.
Marktchancen für die Sicherheit von Anwendungsprogrammierschnittstellen (APIs)
Managed API Security für mittelständische Käufer
Mittelständische Unternehmen sehen sich zunehmend mit API-Sicherheitsrisiken konfrontiert, verfügen aber oft nicht über spezialisierte AppSec-Experten, ausgereifte SIEM-Systeme oder einen 24/7-Notfallservice. Dies eröffnet Anbietern und MSSPs eine klare Chance, API-Erkennung, Risikobewertung, Bedrohungsüberwachung und Empfehlungen zur Behebung von Sicherheitslücken als Managed Services anzubieten. Prognosen zum Markt für API-Sicherheit zeigen, dass serviceorientierte Lösungen die Nachfrage von KMU in den Bereichen E-Commerce, Gesundheitswesen, Fintech, Logistik und SaaS ankurbeln können. Erfolgreiche Angebote kombinieren schnelles Onboarding, vordefinierte Compliance-Berichte, Eskalation durch Analysten und transparente Preisgestaltung. Anbieter, die die operative Komplexität reduzieren und gleichzeitig messbare Sicherheitsergebnisse gewährleisten, können einen breiteren Kundenstamm gewinnen.
Vertikalisierter Schutz für risikoreiche Arbeitsabläufe
Anbieter können ihre Umsatzströme differenzieren, indem sie die API-Steuerung an Geschäftsprozesse wie Open-Banking-Zahlungen, Interoperabilität im Gesundheitswesen, Telekommunikationskundenverwaltung, Kundenbindungssysteme im Einzelhandel und intelligente Versorgungsunternehmen anpassen. Eine generische Anomalieerkennung ist zwar gut, aber spezialisierte Richtlinien machen sie relevanter, indem sie Risikobewertungen mit Transaktionsmerkmalen, Betrugssignalen und regulatorischen Anforderungen verknüpfen. Anbieter müssen in vorkonfigurierte Playbooks, spezialisierte Dashboards und Integrationen mit Branchenplattformen investieren. Dies ist besonders vorteilhaft für Kunden aus den Bereichen Banken, Finanzdienstleistungen und Versicherungen (BFSI), Gesundheitswesen, Einzelhandel und Energie, wo ein API-Verstoß innerhalb kürzester Zeit zu finanziellen, regulatorischen und betrieblichen Problemen führen kann.
Häufig gestellte Fragen

Ankita ist eine dynamische Marktforschungs- und Beratungsexpertin mit über 8 Jahren Erfahrung in den Bereichen Technologie, Medien, IKT sowie Elektronik und Halbleiter. Sie hat über 100 Beratungs- und Forschungsaufträge für globale Kunden wie Microsoft, Oracle, NEC Corporation, SAP, KPMG und Expeditors International erfolgreich geleitet und durchgeführt. Zu ihren Kernkompetenzen gehören Marktbewertung, Datenanalyse, Prognose, Strategieformulierung, Wettbewerbsbeobachtung und das Verfassen von Berichten. Ankita ist versiert in der Abwicklung kompletter Projektzyklen – von der Angebotserstellung vor dem Verkauf und Kundengesprächen bis hin zur Bereitstellung umsetzbarer Erkenntnisse nach dem Verkauf. Sie ist versiert in der Leitung funktionsübergreifender Teams, der Strukturierung komplexer Forschungsmodule und der Ausrichtung von Lösungen an kundenspezifischen Geschäftszielen. Ihre ausgezeichneten Kommunikationsfähigkeiten, Führungsqualitäten und Präsentationsfähigkeiten haben es ihr ermöglicht, in einem schnelllebigen und sich entwickelnden Marktumfeld stets wertorientierte Ergebnisse zu liefern.
- Umfassende Analyse der Marktgröße und Prognosen
- Detaillierte Segmentierungsanalyse
- Tiefgehende Bewertung der Marktdynamik
- Einblicke auf regionaler und nationaler Ebene
- Wettbewerbslandschaft und Unternehmens-Benchmarking
- Strategische Business Intelligence
Erfahrungsberichte

Der SCADA-Systemmarktbericht von Insight Partners ist umfassend und bietet wertvolle Einblicke in aktuelle Trends und Zukunftsprognosen. Das Team war durchweg hochprofessionell, reaktionsschnell und hilfsbereit. Wir sind sehr zufrieden und können die Dienstleistungen wärmstens empfehlen.
RAN KEDEM Partner, Reali Technologies LTDs
Ich habe einen Bericht über einen sehr spezifischen Softwaremarkt angefordert, und das Team hat ihn innerhalb weniger Tage erstellt. Die Informationen waren sehr relevant und gut präsentiert. Anschließend habe ich einige Änderungen und Ergänzungen zum Bericht angefordert. Das Team reagierte erneut sehr schnell, und ich erhielt den Abschlussbericht in weniger als einer Woche.
JEAN-HERVE JENN Vorsitzende, Future Analytica
Wir haben mit The Insight Partners für eine wichtige Marktstudie und Prognose zusammengearbeitet. Sie gaben uns klare Einblicke in Chancen und Risiken, die uns bei der Gestaltung unserer Pläne halfen. Ihre Recherchen waren benutzerfreundlich und basierten auf soliden Daten. Sie halfen uns, kluge und sichere Entscheidungen zu treffen. Wir können sie wärmstens empfehlen.
PIYUSH NAGPAL Sr. Vizepräsident, Fernlicht Global
Die Insight Partners lieferten aufschlussreiche, gut strukturierte Marktforschung mit fundierter Fachkompetenz. Ihr Team war durchweg professionell und reaktionsschnell. Die benutzerfreundliche Website ermöglichte den Zugriff auf Branchenberichte. Wir empfehlen sie wärmstens für zuverlässige und hochwertige Forschungsdienstleistungen.
YUKIHIKO ADACHI Geschäftsführer, Deep Blue, LLC.
Dies ist das erste Mal, dass ich einen Marktbericht von The Insight Partners erworben habe. Obwohl ich zunächst unsicher war, besuchte ich die Website und fühlte mich dann sicherer, das Risiko einzugehen und einen Marktbericht zu kaufen. Ich bin mit der Qualität des Berichts und dem Kundenservice rundum zufrieden. Ich hatte einige Fragen und Anmerkungen zum ersten Bericht, aber nach einigen E-Mail-Gesprächen mit dem Analysten bin ich überzeugt, dass ich einen Bericht habe, den ich als Input für unseren strategischen Planungsprozess verwenden kann. Vielen Dank, dass Sie sich die Zeit genommen und dies zu einer positiven Erfahrung gemacht haben. Ich werde Ihren Service auf jeden Fall weiterempfehlen und Sie werden meine erste Anlaufstelle sein, wenn wir weitere Marktdaten benötigen.
JOHN SUZUKI Präsident und Chief Executive Officer, Vorstandsmitglied, BK Technologies
Ich möchte mich für Ihre Unterstützung und die Professionalität bedanken, die Sie bei der Bearbeitung meiner Informationsanfrage zum IVD-Markt für Infektionskrankheiten in Nigeria gezeigt haben. Ich schätze Ihre Geduld, Ihre Beratung und die Tatsache, dass Sie bereit waren, einen Rabatt anzubieten, der uns schließlich den Abschluss eines Geschäfts ermöglichte. Ich freue mich darauf, The Insight Partners in Zukunft wieder zu beauftragen, dank des Eindrucks, den Sie bei dieser ersten Begegnung bei mir hinterlassen haben.
DR. CHIJIOKE ONYIA GESCHÄFTSFÜHRERIN, PineCrest Healthcare Ltd.Grund zum Kauf
- Fundierte Entscheidungsfindung
- Marktdynamik verstehen
- Wettbewerbsanalyse
- Kundeneinblicke
- Marktprognosen
- Risikominimierung
- Strategische Planung
- Investitionsbegründung
- Identifizierung neuer Märkte
- Verbesserung von Marketingstrategien
- Steigerung der Betriebseffizienz
- Anpassung an regulatorische Trends




















 Kostenlose Probe anfordern für -