
Marché de la sécurité d’interface de programmation d’applications (API) API) : prévisions 2034
Taille et prévisions du marché de la sécurité des interfaces de programmation d'applications (API) (2021-2034), part de marché mondiale et régionale, tendances et analyse des opportunités de croissance : Couverture du rapport : Par offre (plateformes et solutions, services), mode de déploiement (sur site, cloud, hybride), taille de l'organisation (PME, grandes entreprises), secteur vertical (banque, finance et assurance, informatique et télécommunications, gouvernement, industrie manufacturière, santé, commerce de détail et commerce électronique, médias et divertissement, énergie et services publics, autres)
- Statut : Données publiées
- Code du rapport : TIPRE00039724
- Catégorie : Technologie, médias et télécommunications
- Nombre de pages : 150
- Formats de rapport disponibles :


- Date de dernière mise à jour : August 26, 2026


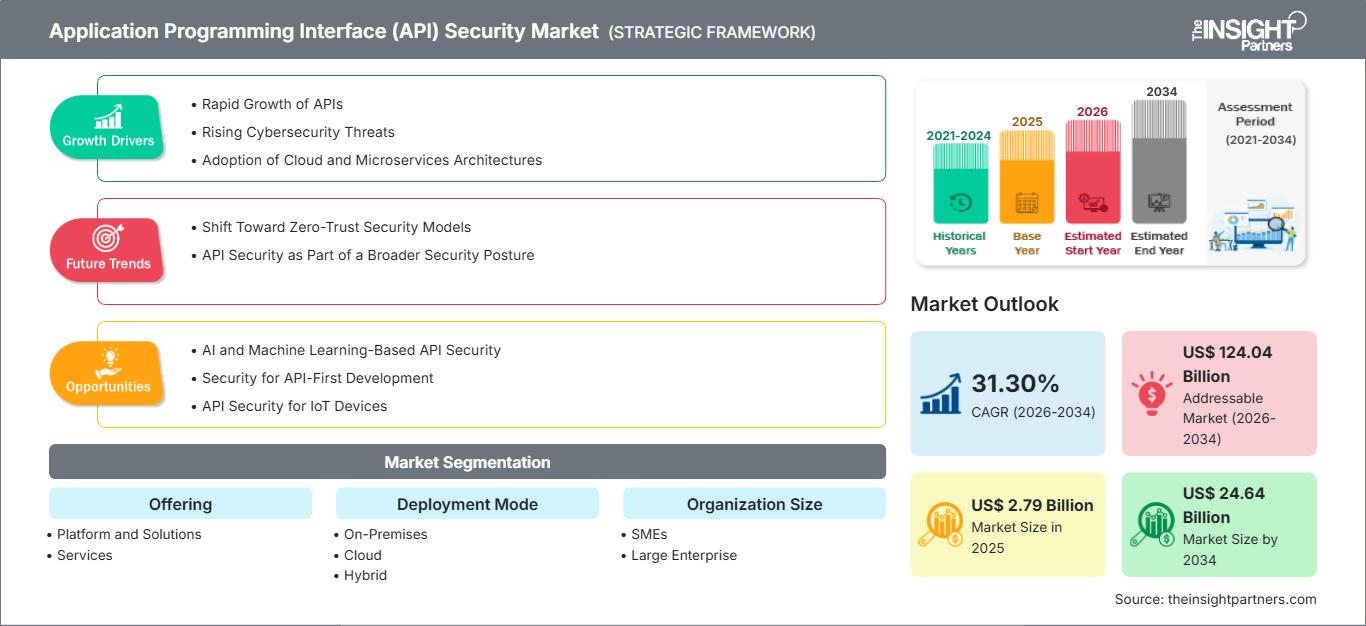
Taille du marché en 2025
2,79 milliards de dollars américains
valeur de l'année de base
Prévisions pour 2034
24,64 milliards de dollars américains
Prévisions pour 2034
TCAC 2026-2034
31,30 %
taux de croissance
Marché adressable
124,04 milliards de dollars américains
(2026-2034)
Le marché de la sécurité des interfaces de programmation d'applications (API) était évalué à 2,79 milliards de dollars américains en 2025 et devrait atteindre 24,64 milliards de dollars américains d'ici 2034, enregistrant un taux de croissance annuel composé (TCAC) de 31,30 % entre 2026 et 2034. Cette expansion reflète la dépendance accrue des entreprises aux API pour les services bancaires numériques, les charges de travail dans le cloud, le commerce mobile, les échanges de données de santé et l'automatisation basée sur l'IA, où les interfaces exposées créent de plus en plus de voies directes vers les données sensibles, les systèmes transactionnels et la logique métier.
L'Amérique du Nord demeure le centre d'adoption le plus avancé, les entreprises délaissant progressivement les pare-feu d'applications web au profit de la découverte des API, de la gestion de la posture de sécurité et de la protection en temps réel. La taille du marché de la sécurité des interfaces de programmation d'applications (API) dans la région est soutenue par la modernisation des infrastructures cloud-native, la réglementation des services financiers et l'adoption précoce des architectures « zéro confiance ». Le taux de croissance annuel composé (TCAC) régional est estimé entre 30 et 32 % d'ici 2034, les achats étant principalement le fait des grandes entreprises, des fournisseurs de services de sécurité gérés et des secteurs fortement soumis à des exigences de conformité.
Évaluation et perspectives du marché de la sécurité des interfaces de programmation d'applications (API)
- L'Amérique du Nord représentait une part de marché de 38 à 41 % en 2025 et devrait connaître une croissance annuelle composée de 30 à 32 % entre 2026 et 2034, soutenue par des environnements d'applications natifs du cloud, une gouvernance des cyber-risques au niveau du conseil d'administration et une forte exposition aux API dans les secteurs de la banque, de la finance et de l'assurance, de la santé et des plateformes logicielles.
- Les États-Unis représentaient 78 à 82 % de l'Amérique du Nord en 2025 et devraient connaître une croissance annuelle composée de 29 à 31 % entre 2026 et 2034, grâce à la maturité du DevSecOps, aux mandats fédéraux en matière de cybersécurité et à la sécurité des charges de travail d'IA.
- L’Europe détenait une part de marché de 24 à 27 % en 2025 et devrait connaître une croissance annuelle composée de 29 à 31 % entre 2026 et 2034, tirée par le Royaume-Uni, l’Allemagne et la France, où le RGPD, la NIS2 et les programmes de résilience du secteur financier renforcent la demande.
- La région Asie-Pacifique a capté une part de marché de 22 à 25 % en 2025 et devrait connaître une croissance annuelle composée de 34 à 36 % entre 2026 et 2034, la Chine, l'Inde, le Japon, la Corée du Sud et l'Australie développant leurs contrôles API dans les secteurs de la finance numérique et des télécommunications.
- Segment le plus important : Les plateformes et solutions détenaient 64 à 68 % de parts de marché en 2025 et devraient croître à un TCAC de 30 à 32 % entre 2026 et 2034, les acheteurs privilégiant la découverte, l'analyse des menaces et l'application automatisée.
- Segment à forte croissance : Le déploiement dans le cloud détenait une part de marché de 45 à 49 % en 2025 et devrait croître à un TCAC de 33 à 35 % entre 2026 et 2034, à mesure que les SaaS, les microservices et les API d'IA élargissent les surfaces d'attaque externes.
- Principales entreprises analysées en détail : Google LLC, Salt Security Inc., Noname Security, Akamai Technologies, Inc., Data Theorem, Inc., Axway Software SA, Imperva, Inc., Traceable Inc., Palo Alto Networks, Inc., Fortinet, Inc., Red Hat, Inc., Ergon Informatik AG, Perforce Software, Inc., WSO2 LLC.
Source : Analyse de The Insight Partners basée sur des recherches exclusives, des publications gouvernementales, des rapports annuels d'entreprises, des présentations aux investisseurs, des bases de données sectorielles et des entretiens avec des experts.
La sécurité des API a évolué, passant d'un contrôle d'accès centré sur les passerelles à une découverte continue, la validation des schémas, l'analyse comportementale et la protection de la logique métier. La dynamique de production se transforme car les API sont désormais développées par des équipes distribuées, exposées via des passerelles cloud et utilisées par des partenaires, des applications mobiles, des agents d'IA et des services internes. Le marché de la sécurité des interfaces de programmation d'applications s'oriente donc vers des plateformes combinant inventaire, évaluation des risques, blocage en temps réel et preuves de conformité au sein d'environnements hybrides.
Durant la période prévue, de nouvelles zones géographiques investiront davantage, car l'open banking, l'identité numérique nationale, le commerce électronique et les initiatives d'infrastructures intelligentes accroîtront l'exposition aux API. Le contexte réglementaire favorable, notamment les normes NIS2, PCI DSS 4.0, DORA, les contrôles conformes à la loi HIPAA et les cadres de cybersécurité pour les gouvernements, renforcera les exigences minimales. Les investissements se concentreront sur les entreprises qui intègrent la sécurité des API dans leurs processus CNAPP, WAAP, SIEM, SOAR, SASE et DevOps, sans impacter la vitesse de déploiement des logiciels.
Rapport sur le marché de la sécurité des interfaces de programmation d'applications (API) : étendue
| Attribut du rapport | Détails |
|---|---|
| Taille du marché en 2025 | 2,79 milliards de dollars américains |
| Taille du marché d'ici 2034 | 24,64 milliards de dollars américains |
| TCAC mondial (2026 - 2034) | 31,30% |
| Données historiques | 2021-2024 |
| Période de prévision | 2026-2034 |
Analyse du marché de la sécurité des interfaces de programmation d'applications (API)
La demande des entreprises s'accélère car les API véhiculent désormais des jetons d'authentification, des données de paiement, des dossiers patients et des flux de travail opérationnels. La croissance du marché de la sécurité des interfaces de programmation d'applications est la plus forte là où la prolifération des API, les points de terminaison fantômes et les intégrations tierces dépassent les capacités de gouvernance manuelle. Les acheteurs de solutions de sécurité considèrent de plus en plus l'analyse du trafic en temps réel, la détection des données sensibles, la protection contre les menaces BOLA et l'évaluation des anomalies comme des contrôles essentiels plutôt que comme des options supplémentaires.
La couverture de la chaîne de valeur inclut la conception d'API, les tests, les passerelles, la surveillance, la gestion des incidents et les rapports de conformité. L'économie de l'offre favorise les fournisseurs qui offrent une visibilité télémétrique étendue, un apprentissage automatique basé sur le trafic de production et une prise en charge des plateformes cloud natives. Les services gérés sont également devenus essentiels, car les entreprises de taille moyenne ne disposent pas toujours d'experts en sécurité des API.
La concurrence est intense, car les fournisseurs de services cloud, les éditeurs de WAAP, les plateformes CNAPP et les spécialistes du cycle de vie des API convergent. L'analyse du marché de la sécurité des interfaces de programmation d'applications (API) révèle qu'Akamai Technologies, Inc., Imperva, Inc., Google LLC, Palo Alto Networks, Inc., Fortinet, Inc., Salt Security Inc., Traceable Inc. et Data Theorem, Inc. se positionnent autour de la profondeur de découverte, de l'atténuation automatisée et de la gouvernance des API liées à l'IA.
Des investissements stratégiques seront réalisés en faveur des agents de protection de l'IA, de la visibilité du code à l'exécution et des consoles de sécurité applicatives consolidées. Des entreprises telles qu'Axway Software SA, Perforce Software, Inc., WSO2 LLC, Red Hat, Inc., Ergon Informatik AG et Noname Security contribuent à l'écosystème grâce à leur expertise en matière de gestion, d'intégration et de sécurité des API.
● PERSONNALISATION DU RAPPORT
Personnalisez ce rapport pour qu'il corresponde à vos besoins spécifiques.
Ce rapport peut être personnalisé pour correspondre précisément à vos objectifs commerciaux, à votre périmètre et à vos marchés cibles. Les options de personnalisation incluent une segmentation sur mesure, une analyse géographique, une analyse concurrentielle et des perspectives stratégiques pour faciliter une prise de décision éclairée.
Personnaliser ce rapport →CE QUE VOUS POUVEZ RÉGLER
- ● Segmentations
- ● Géographie
- ● Analyse concurrentielle
- ● Préférences linguistiques
Marché de la sécurité des interfaces de programmation d'applications (API) : Perspectives stratégiques
Perspectives régionales
marché de la sécurité des interfaces de programmation d'applications en Amérique du Nord
L'Amérique du Nord représentait 38 à 41 % du marché en 2025 et devrait connaître une croissance annuelle composée de 30 à 32 % entre 2026 et 2034. La région bénéficie d'une utilisation intensive des API dans les secteurs bancaire, SaaS, des plateformes de santé, des places de marché de détail et des environnements de cloud public. La part de marché de la sécurité des interfaces de programmation d'applications est renforcée par l'adoption précoce du modèle « zéro confiance », de la gouvernance basée sur les SBOM et des obligations d'inventaire des API au sein des entreprises réglementées.
La demande sera également stimulée par les exigences en matière de divulgation des violations de données, de conformité à la norme PCI DSS 4.0 et par l'attention accrue portée par les pouvoirs publics à la sécurité des logiciels. Le marché verra les acheteurs intégrer leurs capacités de détection d'API, de WAAP, de protection contre les bots et de protection en temps réel sur un nombre restreint de plateformes. On observera une augmentation de la détection gérée à mesure que les organisations font face aux attaques à la vitesse des machines.
Marché américain de la sécurité des interfaces de programmation d'applications
En 2025 , les États-Unis représentaient 78 à 82 % du marché nord-américain de la sécurité des interfaces de programmation d'applications (API) et devraient connaître une croissance annuelle composée (TCAC) de 29 à 31 % entre 2026 et 2034. Le déploiement massif du cloud, les API bancaires ouvertes, l'échange de données de santé et les initiatives de gouvernement numérique engendrent un besoin généralisé de gestion continue des API et de leur application en temps réel. Le marché est dominé par des acteurs majeurs tels que Google LLC, Akamai Technologies, Inc., Salt Security Inc., Traceable Inc. et Palo Alto Networks, Inc.
Les domaines d'application sont axés sur la détection des fraudes, la gouvernance des API d'IA, la sécurité des paiements et l'intégration des processus de développement. La prévention de la fraude est essentielle pour les organismes de services financiers dans le cadre de la loi BOLA, tandis que la surveillance de l'exposition des données de santé est cruciale pour les clients du secteur de la santé. Aux États-Unis, les entreprises déploient des politiques en tant que code et des mécanismes de remédiation automatisés pour corriger les vulnérabilités des API.
Marché européen de la sécurité des interfaces de programmation d'applications
L'Europe détenait entre 24 et 27 % du marché de la sécurité des interfaces de programmation d'applications (API) en 2025 et devrait connaître une croissance annuelle composée (TCAC) de 29 à 31 % entre 2026 et 2034. Le Royaume-Uni est en tête grâce à la maturité de son système bancaire ouvert, de ses écosystèmes d'API fintech et de sa réglementation en matière de résilience opérationnelle. Les grandes banques, les compagnies d'assurance, les opérateurs télécoms et les gouvernements font de la visibilité en temps réel, de la gouvernance des API tierces et d'une meilleure traçabilité des audits leurs priorités absolues.
En Allemagne, ce besoin découle des logiciels industriels, de l'automatisation de la production, de la mobilité connectée et des préoccupations liées à la souveraineté des données. La France, l'Italie et l'Espagne augmentent leurs investissements dans les services publics numériques, la modernisation du commerce de détail et la cybersécurité. Dans cette région, le Règlement général sur la protection des données (RGPD) et la directive NIS2 (Réseaux et systèmes d'information) renforcent la nécessité de classifier les données des API.
Marché de la sécurité des interfaces de programmation d'applications (API) de la région Asie-Pacifique
La région Asie-Pacifique a capté 22 à 25 % du marché de la sécurité des interfaces de programmation d'applications en 2025 et devrait connaître une croissance annuelle composée de 34 à 36 % entre 2026 et 2034. La Chine domine au niveau régional grâce au commerce de plateforme, aux paiements numériques et à l'adoption du cloud industriel, tandis que l'Inde se développe rapidement grâce aux écosystèmes liés à l'UPI, aux API fintech et à l'infrastructure numérique gouvernementale.
Le Japon, la Corée du Sud et l'Australie contribuent à la demande par la modernisation des télécommunications, l'industrie connectée et des exigences accrues en matière de cybersécurité. Parmi les facteurs politiques, on retrouve les lois nationales sur la protection des données, les programmes relatifs aux infrastructures critiques et les cadres de gestion des risques technologiques du secteur financier. Les acheteurs privilégient de plus en plus le déploiement dans le cloud et le catalogage automatisé des API.
Marché de la sécurité des interfaces de programmation d'applications au Moyen-Orient et en Afrique
Le marché de la sécurité des interfaces de programmation d'applications (API) au Moyen-Orient et en Afrique devrait connaître une croissance annuelle composée de 27 à 29 % entre 2026 et 2034, l'Arabie saoudite et les Émirats arabes unis étant les pays moteurs de cette adoption. Les secteurs de l'énergie, des plateformes de villes intelligentes, des services bancaires numériques et de la modernisation des services gouvernementaux contribuent à l'expansion de l'exposition des API dans les environnements de cloud hybride et d'infrastructures critiques.
L'Afrique du Sud affiche une demande soutenue dans les secteurs des services financiers, des télécommunications et du commerce électronique de détail, tandis que le reste du Moyen-Orient et de l'Afrique reste axé sur les projets. Les acheteurs régionaux privilégient les services gérés, les options d'hébergement souverain et la protection des API destinées aux partenaires et utilisées dans les plateformes de paiement, d'identité, de logistique, de services publics et de services aux citoyens.
Analyse de segmentation
Offre
L'offre devrait croître à un TCAC de 30 à 32 % entre 2026 et 2034. Le marché de la sécurité des interfaces de programmation d'applications (API) dans ce segment comprend les plateformes de découverte d'API, d'évaluation de la sécurité, de cartographie des données sensibles, de détection des menaces et de services de réponse gérés. L'adoption de ces solutions est motivée par la nécessité de sécuriser les environnements de développement distribués tout en préservant les performances des API, la productivité des développeurs et la conformité réglementaire.
- Les plateformes et les solutions dominent les dépenses, car les entreprises ont besoin d'inventaires automatisés, d'évaluation des risques, d'application des schémas, de détection des anomalies et d'atténuation intégrée sur les API publiques, privées, partenaires et internes.
- Les services acquièrent une valeur stratégique à mesure que les organisations recherchent un soutien à la mise en œuvre, une surveillance gérée, un triage des incidents, des tests d'intrusion API et des conseils en matière de gouvernance pour les programmes de transformation numérique axés sur la conformité.
Mode de déploiement
Le mode de déploiement devrait connaître une croissance annuelle composée de 32 à 34 % entre 2026 et 2034. Les décisions de déploiement dépendent de la localisation des données, de la latence, de la stratégie cloud et de la maturité des passerelles existantes. Les déploiements cloud amorcent de nouveaux cycles d'achat, tandis que les modèles sur site et hybrides restent importants pour les secteurs bancaire, gouvernemental, de la santé, des télécommunications et industriel dont les charges de travail sont sensibles.
- L'infrastructure sur site continue de jouer un rôle pour ceux qui ont besoin d'un contrôle strict des données, d'une infrastructure de passerelle existante, d'un hébergement souverain ou d'une intégration OT avec inspection des politiques locales.
- Le cloud offre l'approche de mise à l'échelle la plus rapide, car les déploiements SaaS, les microservices, les fonctions sans serveur et le traitement de l'IA exigent une découverte élastique et une sécurité en temps réel.
- Hybrid s'attaque aux écosystèmes complexes, permettant aux organisations de bénéficier d'une gouvernance API cohérente sur l'ensemble des centres de données sur site, des régions de cloud public, des environnements périphériques et des réseaux des partenaires.
Taille de l'organisation
La taille des entreprises devrait croître à un TCAC de 30 à 32 % entre 2026 et 2034. Les grandes entreprises représentent la majeure partie des dépenses actuelles, car elles gèrent d'importants portefeuilles d'API et sont soumises à un contrôle d'audit plus rigoureux. Les PME s'investissent de plus en plus dans le développement natif du cloud, l'intégration du commerce électronique et les offres de sécurité gérées, ce qui réduit les obstacles à la mise en œuvre et améliore l'accessibilité financière.
- Les PME adoptent de plus en plus la sécurité des API via des outils natifs du cloud, des plateformes WAAP intégrées et des services gérés qui réduisent la charge de travail des analystes et simplifient la conformité.
- Les acheteurs de grandes entreprises privilégient la consolidation des plateformes, la visibilité globale, le reporting des risques à la direction, l'application automatisée des règles et l'intégration avec les systèmes SOC, DevSecOps et d'identité.
Verticale
Le secteur vertical devrait connaître une croissance annuelle composée de 31 à 33 % entre 2026 et 2034. Le secteur de la banque, de la finance et de l'assurance (BFSI) est le principal moteur d'adoption grâce à l'open banking, aux API de paiement et à la prévention de la fraude, tandis que les acteurs des technologies de l'information et des télécommunications sécurisent des interfaces de services à fort volume. Les secteurs de la santé, du commerce de détail, du gouvernement, de l'industrie, des médias, de l'énergie et des services publics délaissent les tests d'API réactifs au profit d'une gouvernance continue en temps réel.
- Le secteur BFSI privilégie la protection des comptes, l'intégrité des transactions, la conformité à l'open banking, la détection des fraudes et la défense de la logique métier pour les paiements, l'intégration, les prêts et les API partenaires.
- Les secteurs des technologies de l'information et des télécommunications ont besoin d'une visibilité API évolutive pour les plateformes de développement, les services aux abonnés, la modernisation des systèmes OSS/BSS, les réseaux partenaires et l'orchestration des services basée sur l'IA.
- La demande gouvernementale est façonnée par l'identité numérique, les portails citoyens, la modernisation de la défense et la disponibilité des services essentiels sur les plateformes du secteur public nationales et locales.
- L'adoption dans le secteur manufacturier progresse grâce aux produits connectés, à l'Internet des objets industriels, aux API de la chaîne d'approvisionnement et à l'intégration sécurisée entre les logiciels d'entreprise et les systèmes opérationnels.
- Le secteur de la santé est axé sur le transfert des données des patients, l'intégration des payeurs et des prestataires de soins, la télésanté, les dispositifs connectés et les contrôles de sécurité pour les API cliniques et d'assurance sensibles.
- Les entreprises de vente au détail et de commerce électronique se protègent contre les bots, la fraude aux paiements, les abus liés aux programmes de fidélité, le scraping, les prises de contrôle de comptes et les pics de trafic API saisonniers.
- Les secteurs des médias et du divertissement tirent parti des solutions de sécurité API pour la diffusion en continu sécurisée, les abonnements, les flux de travail DRM, la distribution et la personnalisation.
- Les entreprises du secteur de l'énergie et des services publics doivent sécuriser leurs réseaux intelligents, leurs portails clients, leurs opérations de service sur le terrain, leurs systèmes de négociation et leurs échanges de données d'infrastructures critiques.
Aperçu des opportunités
|
Verticale |
Contribution aux revenus (élevée/moyenne/faible) |
Étiquette tendance (2 mots maximum, spécifique) |
Stade d'adoption (Émergent/En expansion/Mature) |
|
BFSI |
Haut |
Open Banking |
Mature |
|
Technologies de l'information et télécommunications |
Haut |
API de service |
Mise à l'échelle |
|
Gouvernement |
Moyen |
Identité numérique |
Mise à l'échelle |
|
Fabrication |
Moyen |
IoT industriel |
Mise à l'échelle |
|
Soins de santé |
Haut |
Échange de patients |
Mise à l'échelle |
|
Commerce de détail et commerce électronique |
Haut |
Défense contre la fraude |
Mature |
|
Médias et divertissement |
Moyen |
Accès au streaming |
Mise à l'échelle |
|
Énergie et services publics |
Moyen |
API de grille |
Émergent |
Analyse des facteurs de croissance et de l'impact du marché de la sécurité des interfaces de programmation d'applications (API)
Prolifération des API dans les entreprises natives du cloud
Les inventaires d'API augmentent plus vite que les processus manuels de gouvernance ne peuvent suivre, notamment pour les entreprises utilisant des microservices, des conteneurs, des fonctions sans serveur et l'intégration multicloud. L'existence d'API fantômes, de points de terminaison non documentés et d'identités incohérentes peut créer des vulnérabilités non détectées par les outils périphériques. Ce facteur impacte directement le marché, car les clients réorientent les ressources initialement consacrées aux tests périodiques de leurs API vers la découverte continue et la gestion de la posture d'exécution. Le marché de la sécurité des interfaces de programmation d'applications (API) en bénéficie, car les RSSI recherchent une réduction mesurable des points de terminaison exposés, une priorisation plus rapide des risques et des preuves continues pour les audits réglementaires.
Attaques de logique métier et abus automatisés
Les attaquants exploitent de plus en plus les requêtes API d'apparence légitime pour compromettre les failles d'autorisation, extraire des données, automatiser les processus, manipuler les programmes de fidélité ou encore les processus de paiement. Ce type d'attaque est difficile à contrer par simple signature, car le trafic suit un comportement légitime et conforme au protocole au niveau du réseau. Il en résulte un besoin croissant d'analyses comportementales de référence, d'autorisations au niveau des objets, d'intelligence de session et de protection contre les bots au sein de l'environnement API. Les entreprises privilégient désormais les solutions capables de comprendre le comportement des applications plutôt que de se contenter de détecter les requêtes invalides.
Pressions réglementaires sur l'échange de données sensibles
L'accent est de plus en plus mis, sur la réglementation, sur la résilience numérique, la sécurité des paiements, la protection des données de santé et la continuité des infrastructures critiques. Les contrôles des API ont évolué, impactant désormais la conformité aux normes PCI DSS 4.0, RGPD, DORA, NIS2, HIPAA et les risques technologiques spécifiques à chaque secteur. Ces changements se traduisent par des demandes d'achat concernant l'inventaire des API, l'identification des données sensibles, les contrôles d'authentification, la journalisation et la documentation des interventions en cas d'incident. Les entreprises privilégient la sécurité des API en raison des difficultés d'audit et de la nécessité d'atteindre un niveau de contrôle suffisant pour satisfaire les instances dirigeantes et les organismes de réglementation. Celles qui proposent des solutions de reporting, de cartographie des politiques et de protection des données sont bien placées pour remporter des contrats importants dans les secteurs fortement réglementés.
Tendances futures du marché de la sécurité des interfaces de programmation d'applications (API)
Gouvernance des API d'IA agentique
Les tendances du marché de la sécurité des interfaces de programmation d'applications (API) seront profondément remaniées par les agents autonomes qui appellent des API, enchaînent des flux de travail et accèdent aux données d'entreprise à la vitesse de la machine. À l'avenir, les plateformes devront identifier le trafic généré par les humains, les services, les bots et les agents, tout en appliquant le principe du moindre privilège pour un contrôle d'accès dynamique. Les équipes de sécurité devront impérativement avoir une visibilité sur les API de modélisation et d'outils, les MCP (Modèle-Contexte-Plateforme), les plug-ins d'IA et les API générées automatiquement lors du développement. La prochaine génération de solutions intégrera la découverte d'API, les contrôles basés sur des invites, le contexte d'identité et la détection d'anomalies en temps réel.
Transition vers une sécurité du code à l'exécution
La sécurité des API sera désormais intégrée en amont de la production, les entreprises intégrant leurs référentiels de code source, leurs fichiers de spécification, leurs outils CI/CD, leurs passerelles et leurs systèmes de télémétrie d'exécution. Elles pourront ainsi détecter très tôt les points de terminaison problématiques, l'absence d'authentification, les schémas inadéquats et les fuites de données sensibles. Sur le plan commercial, cette approche génère une forte demande pour les solutions intégrables au flux de travail des développeurs, tout en garantissant la sécurité en environnement d'exécution.
Opportunités du marché de la sécurité des interfaces de programmation d'applications (API)
Sécurité des API gérées pour les acheteurs du marché intermédiaire
Les entreprises de taille moyenne sont confrontées à une exposition croissante aux API, mais manquent souvent de spécialistes en sécurité applicative, d'infrastructures SIEM performantes ou d'une réponse aux incidents 24h/24 et 7j/7. Cela représente une opportunité évidente pour les fournisseurs et les MSSP de proposer des services managés intégrant la découverte des API, l'évaluation des risques, la surveillance des menaces et les recommandations de remédiation. Les prévisions du marché de la sécurité des interfaces de programmation d'applications (API) indiquent que l'adoption de ces services peut stimuler la demande des PME dans les secteurs du e-commerce, de la santé, de la fintech, de la logistique et du SaaS. Les offres performantes combineront une prise en main rapide, des rapports de conformité prédéfinis, un système d'escalade par les analystes et une tarification transparente. Les fournisseurs qui simplifient les opérations tout en garantissant des résultats de sécurité mesurables pourront conquérir une clientèle plus large.
Protection verticale pour les flux de travail à haut risque
Les fournisseurs peuvent diversifier leurs sources de revenus en personnalisant les contrôles d'API en fonction des processus métiers tels que les paiements bancaires ouverts, l'interopérabilité des systèmes de santé, la gestion des abonnés télécoms, les programmes de fidélisation du commerce de détail et les services publics intelligents. La détection générique des anomalies est utile, mais des politiques spécialisées la rendent plus pertinente en associant les scores de risque aux caractéristiques des transactions, aux signaux de fraude et aux exigences réglementaires. Les fournisseurs doivent investir dans des scénarios préconfigurés, des tableaux de bord spécialisés et des intégrations avec les plateformes sectorielles. Ceci est particulièrement avantageux pour les clients des secteurs de la banque, de la finance et de l'assurance (BFSI), de la santé, du commerce de détail et de l'énergie, où une faille de sécurité dans une API peut entraîner des problèmes financiers, réglementaires et opérationnels très rapidement.
Foire aux questions

Ankita est une professionnelle dynamique des études de marché et du conseil, forte de plus de 8 ans d'expérience dans les secteurs des technologies, des médias, des TIC, de l'électronique et des semi-conducteurs. Elle a dirigé et réalisé avec succès plus de 100 missions de conseil et d'études pour des clients internationaux tels que Microsoft, Oracle, NEC Corporation, SAP, KPMG et Expeditors International. Ses compétences clés incluent l'analyse de marché, l'analyse de données, la prévision, la formulation de stratégies, la veille concurrentielle et la rédaction de rapports.
Ankita maîtrise parfaitement la gestion de cycles de projet complets, de la conception de propositions avant-vente et des discussions avec les clients jusqu'à la fourniture d'informations exploitables après-vente. Elle maîtrise la gestion d'équipes transverses, la structuration de modules d'études complexes et l'alignement des solutions sur les objectifs commerciaux spécifiques de chaque client. Ses excellentes compétences en communication, leadership et présentation lui ont permis de fournir systématiquement des résultats à forte valeur ajoutée dans des environnements de marché dynamiques et en constante évolution.
- Analyse complète de la taille du marché et prévisions
- Analyse détaillée de la segmentation
- Évaluation approfondie de la dynamique du marché
- Aperçus par région et par pays
- Paysage concurrentiel et analyse comparative des entreprises
- Intelligence économique stratégique
Témoignages

Le rapport sur le marché des systèmes SCADA d'Insight Partners est complet et fournit des informations précieuses sur les tendances actuelles et les prévisions. L'équipe a fait preuve d'un grand professionnalisme, d'une grande réactivité et d'un grand soutien tout au long du projet. Nous sommes très satisfaits et recommandons vivement leurs services.
RAN KEDEM Partenaire, Reali Technologies LTD
J'ai demandé un rapport sur un marché logiciel très spécifique et l'équipe l'a produit en quelques jours. Les informations étaient très pertinentes et bien présentées. J'ai ensuite demandé des modifications et des ajouts au rapport. L'équipe a de nouveau été très réactive et j'ai reçu le rapport final en moins d'une semaine.
JEAN-HERVÉ JENN Président, Future Analytica
Nous avons collaboré avec The Insight Partners pour une importante étude de marché et des prévisions. Ils nous ont fourni une vision claire des opportunités et des risques, ce qui nous a aidés à élaborer nos plans. Leurs recherches étaient faciles à utiliser et basées sur des données solides. Elles nous ont permis de prendre des décisions éclairées et en toute confiance. Nous les recommandons vivement.
PIYUSH NAGPAL Vice-président principal, Feux de route mondiaux
Insight Partners a réalisé une étude de marché pertinente et bien structurée, avec une solide expertise du domaine. Son équipe a fait preuve de professionnalisme et de réactivité tout au long du projet. Son site web convivial a facilité l'accès aux rapports sectoriels. Nous recommandons vivement ses services d'études fiables et de haute qualité.
YUKIHIKO ADACHI PDG, Bleu profond, LLC.
C'est la première fois que j'achète une étude de marché auprès de The Insight Partners. J'étais un peu hésitant au début, mais j'ai consulté leur site web et me suis senti plus à l'aise pour prendre le risque d'acheter une étude de marché. Je suis entièrement satisfait de la qualité du rapport et du service client. J'avais plusieurs questions et commentaires concernant le rapport initial, mais après quelques échanges par e-mail avec leur analyste, je pense avoir obtenu un rapport qui pourra alimenter notre processus de planification stratégique. Merci beaucoup pour votre temps et pour avoir rendu cette expérience positive. Je recommanderai sans hésiter vos services et vous serez mon premier contact lorsque nous aurons besoin de données de marché supplémentaires.
JOHN SUZUKI Président-directeur général, administrateur du conseil d'administration, BK Technologies
Je tiens à vous remercier pour votre soutien et le professionnalisme dont vous avez fait preuve lors du traitement de ma demande d'informations concernant le marché des dispositifs de diagnostic in vitro (DIV) pour les maladies infectieuses au Nigéria. J'apprécie votre patience, vos conseils et votre volonté d'offrir une réduction, ce qui nous a finalement permis de conclure un accord. Je me réjouis de collaborer à nouveau avec The Insight Partners, grâce à l'impression que vous m'avez laissée suite à cette première rencontre.
DR CHIJIOKE DIRECTEUR GÉNÉRAL D'ONYIA, PineCrest Healthcare Ltd.Raison d'acheter
- Prise de décision éclairée
- Compréhension de la dynamique du marché
- Analyse concurrentielle
- Connaissances clients
- Prévisions de marché
- Atténuation des risques
- Planification stratégique
- Justification des investissements
- Identification des marchés émergents
- Amélioration des stratégies marketing
- Amélioration de l'efficacité opérationnelle
- Alignement sur les tendances réglementaires




















 Obtenez un échantillon gratuit pour -