
Mercato della sicurezza di interfaces di programazione di Applicazioni (API): dimensioni, crescita e previsioni 2034
Dimensioni e previsioni del mercato della sicurezza delle interfacce di programmazione delle applicazioni (API) (2021-2034), quota globale e regionale, tendenze e analisi delle opportunità di crescita. Copertura del report: per offerta (piattaforme e soluzioni, servizi), modalità di implementazione (on-premise, cloud, ibrido), dimensione dell'organizzazione (PMI, grandi imprese), settore verticale (BFSI, IT e telecomunicazioni, pubblica amministrazione, manifatturiero, sanitario, vendita al dettaglio ed e-commerce, media e intrattenimento, energia e servizi di pubblica utilità, altri).
- Stato : Dati rilasciati
- Codice del report : TIPRE00039724
- Categoria : Tecnologia, media e telecomunicazioni
- Numero di pagine : 150
- Formati di report disponibili :


- Data dell'ultimo aggiornamento : August 26, 2026


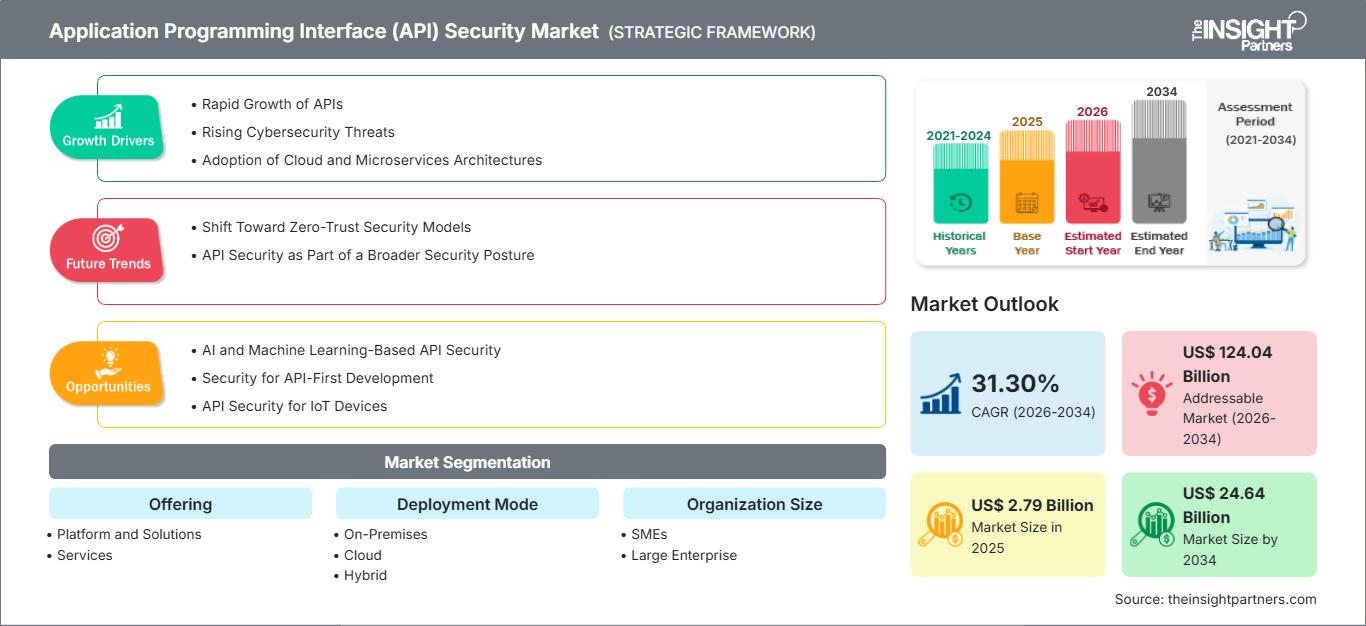
Dimensioni del mercato nel 2025
2,79 miliardi di dollari USA
Valore dell'anno base
Previsioni per il 2034
24,64 miliardi di dollari USA
Previsione entro il 2034
CAGR 2026-2034
31,30 %
Tasso di crescita
Mercato di riferimento
124,04 miliardi di dollari USA
(2026-2034)
Il mercato della sicurezza delle interfacce di programmazione delle applicazioni (API) valeva 2,79 miliardi di dollari nel 2025 e si prevede che raggiungerà i 24,64 miliardi di dollari entro il 2034, registrando un tasso di crescita annuo composto (CAGR) del 31,30% nel periodo 2026-2034. Questa espansione riflette la crescente dipendenza delle aziende dalle API per il digital banking, i carichi di lavoro cloud, il commercio mobile, lo scambio di dati sanitari e l'automazione basata sull'intelligenza artificiale, dove le interfacce esposte creano sempre più percorsi diretti verso dati sensibili, sistemi transazionali e logica aziendale.
Il Nord America rimane il centro di adozione più maturo, con le aziende che si stanno spostando dai firewall per applicazioni web verso la scoperta delle API, la gestione della postura e la protezione in fase di esecuzione. Le dimensioni del mercato della sicurezza delle interfacce di programmazione delle applicazioni (API) nella regione sono sostenute dalla modernizzazione del cloud nativo, dalla regolamentazione dei servizi finanziari e dalla precoce adozione di architetture zero-trust. Il CAGR regionale è stimato tra il 30% e il 32% fino al 2034, con gli acquisti guidati da grandi aziende, fornitori di servizi di sicurezza gestiti e settori fortemente orientati alla conformità.
Analisi e approfondimenti sul mercato della sicurezza delle interfacce di programmazione delle applicazioni (API).
- Nel 2025 il Nord America rappresentava una quota di mercato compresa tra il 38% e il 41% e si prevede che crescerà a un tasso annuo composto (CAGR) del 30-32% tra il 2026 e il 2034, grazie alla diffusione di applicazioni cloud-native, alla governance del rischio informatico a livello di consiglio di amministrazione e all'elevata esposizione alle API nei settori bancario, finanziario, assicurativo, sanitario e delle piattaforme software.
- Nel 2025 gli Stati Uniti rappresentavano il 78-82% del Nord America e si prevede che cresceranno a un tasso di crescita annuo composto (CAGR) del 29-31% tra il 2026 e il 2034, grazie alla maturità delle tecnologie DevSecOps, ai mandati federali in materia di sicurezza informatica e alla sicurezza dei carichi di lavoro basati sull'intelligenza artificiale.
- Nel 2025 l'Europa deteneva una quota di mercato compresa tra il 24% e il 27% e si prevede che crescerà a un tasso annuo composto (CAGR) del 29-31% nel periodo 2026-2034, trainata da Regno Unito, Germania e Francia, dove il GDPR, il NIS2 e i programmi di resilienza del settore finanziario rafforzano la domanda.
- La regione Asia-Pacifico ha conquistato una quota di mercato del 22-25% nel 2025 e si prevede che crescerà a un tasso annuo composto (CAGR) del 34-36% nel periodo 2026-2034, con Cina, India, Giappone, Corea del Sud e Australia che stanno ampliando i controlli sulle API nei settori della finanza digitale e delle telecomunicazioni.
- Il segmento più ampio, quello delle piattaforme e soluzioni, deteneva una quota di mercato del 64-68% nel 2025 e si prevede che crescerà a un CAGR del 30-32% nel periodo 2026-2034, poiché gli acquirenti danno priorità alla scoperta, all'analisi delle minacce e all'applicazione automatizzata delle policy.
- Segmento ad alta crescita: l'implementazione cloud deteneva una quota di mercato del 45-49% nel 2025 e si prevede che crescerà a un CAGR del 33-35% nel periodo 2026-2034, grazie all'espansione delle superfici di attacco esterne dovuta a SaaS, microservizi e API di intelligenza artificiale.
- Aziende chiave analizzate nel dettaglio : Google LLC, Salt Security Inc., Noname Security, Akamai Technologies, Inc., Data Theorem, Inc., Axway Software SA, Imperva, Inc., Traceable Inc., Palo Alto Networks, Inc., Fortinet, Inc., Red Hat, Inc., Ergon Informatik AG, Perforce Software, Inc., WSO2 LLC.
Fonte: Analisi di The Insight Partners basata su ricerche proprietarie, pubblicazioni governative, bilanci annuali aziendali, presentazioni agli investitori, database di settore e interviste a esperti.
La difesa delle API si è evoluta dal controllo degli accessi incentrato sul gateway verso la scoperta continua, la convalida dello schema, l'analisi comportamentale e la protezione della logica di business. Le dinamiche di produzione stanno cambiando perché le API sono ora create da sviluppatori distribuiti, esposte tramite gateway cloud e utilizzate da partner, app mobili, agenti di intelligenza artificiale e servizi interni. Il mercato della sicurezza delle interfacce di programmazione delle applicazioni si sta quindi spostando verso piattaforme che combinano inventario, valutazione del rischio, blocco in fase di esecuzione e prove di conformità in ambienti ibridi.
Nel periodo previsto, nuove aree geografiche aumenteranno la spesa, in quanto l'open banking, l'identità digitale nazionale, l'e-commerce e le iniziative di infrastrutture intelligenti amplieranno l'esposizione alle API. Il clima normativo favorevole a NIS2, PCI DSS 4.0, DORA, ai controlli allineati a HIPAA e ai framework di cybersecurity per i governi incrementerà i requisiti di base. La spesa si concentrerà sulle aziende che integrano la sicurezza delle API nei flussi di lavoro CNAPP, WAAP, SIEM, SOAR, SASE e DevOps senza compromettere la velocità di rilascio del software.
Ambito del rapporto sul mercato della sicurezza delle interfacce di programmazione delle applicazioni (API)
| Attributo del report | Dettagli |
|---|---|
| Dimensioni del mercato nel 2025 | 2,79 miliardi di dollari USA |
| Dimensioni del mercato entro il 2034 | 24,64 miliardi di dollari |
| Tasso di crescita annuo composto (CAGR) globale (2026-2034) | 31,30% |
| Dati storici | 2021-2024 |
| periodo di previsione | 2026-2034 |
Analisi di mercato sulla sicurezza delle interfacce di programmazione delle applicazioni (API)
La domanda da parte delle aziende sta accelerando perché le API ora veicolano token di autenticazione, dati di pagamento, cartelle cliniche e flussi di lavoro operativi. La crescita del mercato della sicurezza delle interfacce di programmazione delle applicazioni (API) è più forte laddove la proliferazione delle API, gli endpoint non protetti e le integrazioni di terze parti superano la capacità di governance manuale. Gli acquirenti di soluzioni di sicurezza valutano sempre più l'analisi del traffico in tempo reale, il rilevamento dei dati sensibili, la protezione BOLA e la valutazione delle anomalie come controlli fondamentali piuttosto che come componenti aggiuntivi opzionali.
La copertura della catena del valore include la progettazione delle API, i test, i gateway, il monitoraggio, la risposta agli incidenti e la reportistica di conformità. Le dinamiche economiche dell'offerta favoriscono i fornitori che offrono un'ampia visibilità della telemetria, l'apprendimento automatico basato sul traffico di produzione e il supporto per le piattaforme cloud native. Anche i servizi gestiti sono diventati rilevanti, poiché le aziende di medie dimensioni non sempre dispongono di esperti di sicurezza delle API.
L'intensità competitiva è elevata, con la convergenza di fornitori di servizi cloud, venditori di WAAP, piattaforme CNAPP e specialisti del ciclo di vita delle API. L'analisi del mercato della sicurezza delle interfacce di programmazione delle applicazioni (API) mostra il posizionamento di Akamai Technologies, Inc., Imperva, Inc., Google LLC, Palo Alto Networks, Inc., Fortinet, Inc., Salt Security Inc., Traceable Inc. e Data Theorem, Inc. in relazione alla profondità di rilevamento, alla mitigazione automatizzata e alla governance delle API basata sull'intelligenza artificiale.
Gli investimenti in direzioni strategiche saranno orientati verso agenti per la protezione dell'IA, la visibilità dal codice all'esecuzione e le console consolidate per la sicurezza delle applicazioni. Aziende come Axway Software SA, Perforce Software, Inc., WSO2 LLC, Red Hat, Inc., Ergon Informatik AG e Noname Security contribuiscono all'ecosistema con la loro esperienza nella gestione delle API, nell'integrazione e nella sicurezza.
● PERSONALIZZAZIONE DEL REPORT
Personalizza questo report in base alle tue specifiche esigenze aziendali.
Questo report può essere personalizzato per allinearsi perfettamente ai vostri obiettivi aziendali, al vostro ambito di applicazione e ai vostri mercati di riferimento. Le opzioni di personalizzazione includono segmentazione su misura, analisi geografica, analisi della concorrenza e approfondimenti strategici a supporto di un processo decisionale informato.
Personalizza questo report →COSA PUOI REGOLARE
- ● Segmentazione
- ● Geografia
- ● Analisi della concorrenza
- ● Preferenze linguistiche
Mercato della sicurezza delle interfacce di programmazione delle applicazioni (API): approfondimenti strategici
Approfondimenti regionali
Mercato nordamericano della sicurezza delle interfacce di programmazione delle applicazioni (API)
Nel 2025, il Nord America rappresentava una quota di mercato compresa tra il 38% e il 41% e si prevede che crescerà a un tasso annuo composto (CAGR) del 30-32% nel periodo 2026-2034. La regione beneficia dell'elevato utilizzo di API in ambito bancario, SaaS, piattaforme sanitarie, marketplace al dettaglio e ambienti cloud pubblici. La quota di mercato della sicurezza delle interfacce di programmazione delle applicazioni (API) è rafforzata dalla precoce adozione di modelli zero trust, governance collegata a SBOM e obblighi di inventario delle API da parte delle imprese regolamentate.
La domanda sarà inoltre trainata dalle aspettative in materia di divulgazione delle violazioni dei dati, conformità allo standard PCI DSS 4.0 e crescente attenzione da parte dei governi verso i software sicuri. Il mercato vedrà gli acquirenti integrare le proprie funzionalità di rilevamento delle API, WAAP, mitigazione dei bot e protezione in fase di esecuzione in un numero minore di piattaforme. Si registrerà un aumento dei servizi di rilevamento gestito, in quanto le organizzazioni dovranno far fronte agli attacchi a velocità di macchina.
Mercato statunitense dell'interfaccia di programmazione delle applicazioni (API)
Nel 2025, gli Stati Uniti rappresentavano il 78-82% del mercato nordamericano della sicurezza delle interfacce di programmazione delle applicazioni (API) e si prevede che cresceranno a un tasso annuo composto (CAGR) del 29-31% nel periodo 2026-2034. Le infrastrutture cloud su larga scala, le API di open banking, lo scambio di dati sanitari e le iniziative di governo digitale generano un'esigenza diffusa di gestione costante delle API e della loro applicazione in fase di esecuzione. Il panorama dei fornitori è solido, con aziende come Google LLC, Akamai Technologies, Inc., Salt Security Inc., Traceable Inc. e Palo Alto Networks, Inc.
Le aree di applicazione si concentrano sul rilevamento delle frodi, sulla governance delle API basate sull'IA, sulla sicurezza dei pagamenti e sull'integrazione con i flussi di sviluppo. La prevenzione delle frodi è importante per le organizzazioni di servizi finanziari in relazione a BOLA, mentre il monitoraggio dell'esposizione delle informazioni sanitarie protette (PHI) è fondamentale per i clienti del settore sanitario. Le aziende statunitensi stanno implementando policy come codice e funzionalità di correzione automatizzata per le vulnerabilità delle API.
Mercato europeo dell'interfaccia di programmazione delle applicazioni (API) per la sicurezza
Nel 2025, l'Europa deteneva una quota di mercato del 24-27% nel settore della sicurezza delle interfacce di programmazione delle applicazioni (API) e si prevede che crescerà a un tasso annuo composto (CAGR) del 29-31% nel periodo 2026-2034. Il Regno Unito è in testa alla classifica grazie a un ecosistema di open banking e API fintech consolidato e a una solida regolamentazione in materia di resilienza operativa. Grandi banche, compagnie assicurative, operatori di telecomunicazioni e governi considerano la visibilità in fase di esecuzione, la governance delle API di terze parti e una migliore documentazione di audit come priorità assolute.
In Germania, l'esigenza deriva da software industriali, automazione della produzione, mobilità connessa e preoccupazioni relative alla sovranità dei dati. Francia, Italia e Spagna stanno incrementando l'adozione di servizi pubblici digitali, la modernizzazione del commercio al dettaglio e i budget per la sicurezza informatica. In questa regione, il Regolamento generale sulla protezione dei dati (GDPR) e la Direttiva sui sistemi di rete e informativi (NIS2) alimentano la necessità di classificare i dati delle API.
Mercato APAC della sicurezza dell'interfaccia di programmazione delle applicazioni
Nel 2025 , la regione Asia-Pacifico (APAC) deteneva una quota di mercato del 22-25% nel settore della sicurezza delle interfacce di programmazione delle applicazioni (API) e si prevede che crescerà a un tasso annuo composto (CAGR) del 34-36% nel periodo 2026-2034. La Cina è leader a livello regionale grazie al commercio su piattaforma, ai pagamenti digitali e all'adozione del cloud industriale, mentre l'India si espande rapidamente attraverso ecosistemi collegati a UPI, API fintech e infrastrutture digitali governative.
Giappone, Corea del Sud e Australia contribuiscono alla domanda attraverso la modernizzazione delle telecomunicazioni, la produzione connessa e aspettative più rigorose in materia di resilienza informatica. Tra i fattori trainanti a livello politico figurano le leggi nazionali sulla protezione dei dati, i programmi per le infrastrutture critiche e i framework di rischio tecnologico del settore finanziario. Gli acquirenti ricercano sempre più implementazioni cloud-first e catalogazione automatizzata delle API.
Mercato della sicurezza dell'interfaccia di programmazione delle applicazioni (API) in Medio Oriente e Africa
Si prevede che il mercato della sicurezza delle interfacce di programmazione delle applicazioni (API) in Medio Oriente e Africa crescerà a un tasso annuo composto (CAGR) del 27-29% nel periodo 2026-2034, con Arabia Saudita ed Emirati Arabi Uniti in testa all'adozione. Energia, piattaforme per città intelligenti, digital banking e modernizzazione dei servizi governativi stanno ampliando l'esposizione delle API negli ambienti di cloud ibrido e infrastrutture critiche.
Il Sudafrica mostra una domanda costante da parte dei settori dei servizi finanziari, delle telecomunicazioni e dell'e-commerce al dettaglio, mentre nel resto del Medio Oriente e Africa l'approccio rimane guidato dai progetti. Gli acquirenti regionali danno priorità ai servizi gestiti, alle opzioni di hosting sovrano e alla protezione delle API rivolte ai partner e utilizzate in piattaforme di pagamento, identità, logistica, servizi di pubblica utilità e servizi ai cittadini.
Analisi di segmentazione
Offerta
Si prevede che l'offerta crescerà a un CAGR del 30-32% nel periodo 2026-2034. L'ambito del mercato della sicurezza delle interfacce di programmazione delle applicazioni (API) in questo segmento comprende piattaforme per la scoperta delle API, la valutazione della postura, la mappatura dei dati sensibili, il rilevamento delle minacce e i servizi di risposta gestiti. L'adozione è guidata dalla necessità di proteggere gli ambienti di sviluppo distribuiti, preservando al contempo le prestazioni delle API, la produttività degli sviluppatori e la reportistica di conformità.
- Le piattaforme e le soluzioni dominano la spesa, poiché le aziende necessitano di inventari automatizzati, valutazione del rischio, applicazione degli schemi, rilevamento delle anomalie e mitigazione in linea attraverso API pubbliche, private, di partner e interne.
- I servizi stanno acquisendo un valore strategico in quanto le organizzazioni richiedono supporto all'implementazione, monitoraggio gestito, gestione degli incidenti, test di penetrazione delle API e consulenza in materia di governance per programmi di trasformazione digitale ad alto contenuto di conformità.
Modalità di distribuzione
Si prevede che la modalità di implementazione crescerà a un tasso di crescita annuo composto (CAGR) del 32-34% nel periodo 2026-2034. Le decisioni di implementazione dipendono dalla residenza dei dati, dalla latenza, dalla strategia cloud e dalla maturità dei gateway esistenti. Le implementazioni cloud guidano i nuovi cicli di acquisto, mentre i modelli on-premise e ibridi rimangono importanti per le organizzazioni del settore bancario, governativo, sanitario, delle telecomunicazioni e industriale con carichi di lavoro sensibili.
- Le soluzioni on-premise continuano a svolgere un ruolo importante per coloro che necessitano di un controllo rigoroso dei dati, di un'infrastruttura gateway esistente, di hosting sovrano o di integrazione OT con il controllo delle policy locali.
- Il cloud offre l'approccio di scalabilità più rapido poiché le implementazioni SaaS, i microservizi, le funzioni serverless e l'elaborazione AI richiedono rilevamento elastico e sicurezza in fase di esecuzione.
- Hybrid affronta ecosistemi complessi, consentendo alle organizzazioni di avere una governance API coerente tra data center on-premise, regioni di cloud pubblico, ambienti edge e reti dei partner.
Dimensioni dell'organizzazione
Si prevede che le dimensioni delle organizzazioni cresceranno a un tasso di crescita annuo composto (CAGR) del 30-32% nel periodo 2026-2034. Le grandi imprese rappresentano la maggior parte della spesa attuale perché gestiscono ampi portafogli di API e sono soggette a un maggiore controllo da parte degli auditor. Le PMI stanno diventando più attive nello sviluppo cloud-native, nell'integrazione dell'e-commerce e nelle offerte di sicurezza gestita, che riducono le barriere all'implementazione e migliorano l'accessibilità economica.
- Le PMI adottano sempre più la sicurezza delle API tramite strumenti cloud-native, piattaforme WAAP integrate e servizi gestiti che riducono il carico di lavoro degli analisti e semplificano la conformità.
- Gli acquirenti di grandi aziende pongono l'accento sul consolidamento delle piattaforme, la visibilità globale, la reportistica sui rischi a livello dirigenziale, l'applicazione automatizzata delle policy e l'integrazione con SOC, DevSecOps e sistemi di gestione delle identità.
Verticale
Si prevede che il settore verticale crescerà a un CAGR del 31-33% nel periodo 2026-2034. Il settore BFSI (Banking, Financial Services and Insurance) è in testa all'adozione grazie all'open banking, alle API di pagamento e alla maggiore esposizione alle frodi, mentre gli acquirenti del settore IT e delle telecomunicazioni si assicurano interfacce di servizio ad alto volume. I settori sanitario, della vendita al dettaglio, della pubblica amministrazione, manifatturiero, dei media, dell'energia e delle utility stanno passando dai test API reattivi alla governance continua in fase di esecuzione.
- Il settore BFSI attribuisce priorità alla protezione dei conti, all'integrità delle transazioni, alla conformità con l'open banking, al rilevamento delle frodi e alla difesa della logica aziendale in relazione a pagamenti, onboarding, prestiti e API dei partner.
- I settori IT e delle telecomunicazioni necessitano di una visibilità API scalabile per piattaforme di sviluppo, servizi per abbonati, modernizzazione di sistemi OSS/BSS, reti di partner e orchestrazione di servizi basata sull'intelligenza artificiale.
- La domanda governativa è influenzata dall'identità digitale, dai portali per i cittadini, dalla modernizzazione della difesa e dalla disponibilità di servizi essenziali su piattaforme del settore pubblico a livello nazionale e locale.
- L'adozione di queste tecnologie nel settore manifatturiero aumenta grazie ai prodotti connessi, all'IoT industriale, alle API della catena di fornitura e all'integrazione sicura tra software aziendale e sistemi operativi.
- Il settore sanitario si concentra sul trasferimento dei dati dei pazienti, sull'integrazione con i fornitori di servizi sanitari, sulla telemedicina, sui dispositivi connessi e sui controlli di sicurezza per le API cliniche e assicurative sensibili.
- Le aziende del settore retail e dell'e-commerce si proteggono da bot, frodi nei pagamenti, abusi dei programmi fedeltà, scraping, furto di account e traffico API stagionale elevato.
- Nel settore dei media e dell'intrattenimento, le soluzioni di sicurezza API sono utilizzate per garantire streaming, abbonamenti, flussi di lavoro DRM, distribuzione e personalizzazione sicuri.
- Le aziende del settore energetico e delle utility devono proteggere le proprie reti intelligenti, i portali clienti, le operazioni di assistenza sul campo, i sistemi di trading e gli scambi di dati relativi alle infrastrutture critiche.
Panoramica dell'opportunità
|
Verticale |
Contributo al fatturato (Alto/Medio/Basso) |
Tag di tendenza (massimo 2 parole, specifiche) |
Fase di adozione (Emergente/In fase di espansione/Matura) |
|
BFSI |
Alto |
Open Banking |
Maturo |
|
IT e telecomunicazioni |
Alto |
API di servizio |
Scalatura |
|
Governo |
Mezzo |
Identità digitale |
Scalatura |
|
Produzione |
Mezzo |
IoT industriale |
Scalatura |
|
Assistenza sanitaria |
Alto |
Scambio di giornate |
Scalatura |
|
Vendita al dettaglio e commercio elettronico |
Alto |
Difesa dalle frodi |
Maturo |
|
Media e intrattenimento |
Mezzo |
Accesso in streaming |
Scalatura |
|
Energia e servizi di pubblica utilità |
Mezzo |
API Grid |
Emergenti |
Fattori di crescita e analisi dell'impatto della sicurezza delle interfacce di programmazione delle applicazioni (API)
Diffusione incontrollata delle API nelle aziende cloud-native
Il numero di API sta aumentando più rapidamente di quanto i processi manuali di governance riescano a gestire, soprattutto per le aziende che utilizzano microservizi, container, funzioni serverless e integrazione multi-cloud. L'esistenza di API "ombra", endpoint non documentati e identità incoerenti può creare vulnerabilità non rilevabili dagli strumenti periferici. Questo fattore incide direttamente sul mercato, poiché i consumatori stanno riallocando le risorse precedentemente dedicate ai test periodici delle API verso la scoperta continua e la gestione della postura in fase di esecuzione. Il mercato della sicurezza delle interfacce di programmazione delle applicazioni (API) ne trae vantaggio, in quanto i CISO cercano una riduzione misurabile degli endpoint esposti, una più rapida prioritizzazione dei rischi e prove continue per gli audit normativi.
Attacchi alla logica aziendale e abusi automatizzati
Gli hacker stanno iniziando a sfruttare quelle che sembrano richieste API legittime allo scopo di sfruttare vulnerabilità di autorizzazione, estrarre dati, automatizzare, manipolare programmi fedeltà o processi di pagamento. Un simile schema di attacco può essere difficile da bloccare con le firme, poiché il traffico segue un comportamento legittimo e basato su protocolli a livello di rete. Di conseguenza, cresce la necessità di analisi comportamentale di base, autorizzazione a livello di oggetto, analisi delle sessioni e funzionalità di protezione dai bot nell'ambito delle API. Le aziende sono sempre più interessate a soluzioni in grado di comprendere il comportamento delle applicazioni, non solo le richieste non valide.
Pressione normativa sullo scambio di dati sensibili
L'attenzione normativa è maggiormente focalizzata sulla resilienza digitale, la sicurezza dei pagamenti, la protezione dei dati sanitari e la continuità delle infrastrutture critiche. Sono in corso modifiche ai controlli delle API che ora incidono sulla conformità con i programmi PCI DSS 4.0, GDPR, DORA, NIS2, HIPAA e sui rischi tecnologici specifici del settore. Le implicazioni per il business si possono riscontrare nelle richieste di approvvigionamento per l'inventario delle API, l'identificazione dei dati sensibili, i controlli di autenticazione, la registrazione e la documentazione della risposta agli incidenti. Le aziende stanno adottando la sicurezza delle API a causa delle difficoltà di audit e della maturità dei controlli necessari per soddisfare le esigenze del consiglio di amministrazione e degli enti regolatori. Le aziende che offrono servizi di reporting e mappatura delle policy, nonché funzionalità per la privacy dei dati, sono ben posizionate per aggiudicarsi contratti con grandi aziende in settori altamente regolamentati.
Tendenze future del mercato della sicurezza delle interfacce di programmazione delle applicazioni (API).
Governance delle API basate sull'IA agentiva
Le tendenze del mercato della sicurezza delle interfacce di programmazione delle applicazioni (API) saranno ridefinite dagli agenti autonomi che richiamano le API, concatenano i flussi di lavoro e accedono ai dati aziendali alla velocità della macchina. In futuro, le piattaforme dovranno identificare il traffico generato da persone, servizi, bot e agenti, applicando al contempo i principi del minimo privilegio per il controllo dinamico degli accessi. Sarà necessario che i team di sicurezza ottengano visibilità sulle API model-to-tool, sugli MCP, sui plug-in di intelligenza artificiale e sulle API generate automaticamente durante lo sviluppo. La prossima generazione di soluzioni integrerà la scoperta delle API, i controlli basati su prompt, il contesto di identità e il rilevamento delle anomalie in tempo reale.
Passaggio alla sicurezza dal codice all'esecuzione
La sicurezza delle API si sposterà prima della fase di produzione, poiché le aziende integreranno i repository del codice sorgente, i file di specifica, gli strumenti CI/CD, i gateway e la telemetria in fase di esecuzione. In questo modo, le aziende saranno in grado di individuare endpoint problematici, assenza di autenticazione, schemi inadeguati e fughe di dati sensibili in una fase precoce dello sviluppo. L'aspetto commerciale di tale approccio include un'elevata domanda di soluzioni che possano essere integrate nel flusso di lavoro degli sviluppatori, ma che continuino a garantire la sicurezza anche nell'ambiente di runtime.
Opportunità di mercato per la sicurezza delle interfacce di programmazione delle applicazioni (API).
Gestione della sicurezza delle API per gli acquirenti del mercato di fascia media
Le organizzazioni di medie dimensioni si trovano ad affrontare una crescente esposizione alle API, ma spesso mancano di specialisti dedicati alla sicurezza delle applicazioni (AppSec), di sistemi SIEM maturi o di un servizio di risposta agli incidenti attivo 24 ore su 24. Ciò crea una chiara opportunità per i fornitori e i MSSP (Managed Security Service Provider) di offrire servizi gestiti che includono la scoperta delle API, la valutazione del rischio, il monitoraggio delle minacce e la guida alla risoluzione dei problemi. Le previsioni di mercato sulla sicurezza delle interfacce di programmazione delle applicazioni (API) indicano che l'adozione di servizi orientati alla sicurezza può sbloccare la domanda da parte delle PMI nei settori dell'e-commerce, della sanità, del fintech, della logistica e del SaaS. Le offerte di successo combineranno un rapido onboarding, report di conformità predefiniti, supporto agli analisti e prezzi trasparenti. I fornitori che riducono la complessità operativa, preservando al contempo risultati di sicurezza misurabili, potranno conquistare una base clienti più ampia.
Protezione verticalizzata per flussi di lavoro ad alto rischio
I fornitori possono differenziare i propri flussi di entrate personalizzando i controlli API in base ai processi aziendali, come i pagamenti tramite open banking, l'interoperabilità nel settore sanitario, la gestione degli abbonati alle telecomunicazioni, i sistemi di fidelizzazione per il settore retail e le smart utilities. Il rilevamento generico delle anomalie è utile, ma le policy specializzate lo rendono più efficace, collegando i punteggi di rischio alle caratteristiche delle transazioni, ai segnali di frode e ai requisiti normativi. I fornitori devono investire in playbook preconfigurati, dashboard specializzate e integrazioni con piattaforme di settore. Questo si rivela particolarmente vantaggioso per i clienti dei settori bancario, finanziario, assicurativo, sanitario, retail ed energetico, dove una violazione delle API può causare problemi finanziari, normativi e operativi in tempi brevi.
Domande frequenti

Ankita è una dinamica professionista della ricerca di mercato e della consulenza con oltre 8 anni di esperienza nei settori della tecnologia, dei media, dell'ICT, dell'elettronica e dei semiconduttori. Ha guidato e portato a termine con successo oltre 100 incarichi di consulenza e ricerca per clienti globali come Microsoft, Oracle, NEC Corporation, SAP, KPMG ed Expeditors International. Le sue competenze principali includono la valutazione del mercato, l'analisi dei dati, le previsioni, la formulazione di strategie, l'intelligence competitiva e la redazione di report.
Ankita è esperta nella gestione di cicli di progetto completi, dalla progettazione di proposte pre-vendita e discussioni con i clienti fino alla fornitura di insight fruibili post-vendita. È esperta nella gestione di team interfunzionali, nella strutturazione di moduli di ricerca complessi e nell'allineamento delle soluzioni agli obiettivi aziendali specifici del cliente. Le sue eccellenti capacità di comunicazione, leadership e presentazione le hanno permesso di fornire costantemente risultati orientati al valore in contesti di mercato in rapida evoluzione.
- Analisi completa delle dimensioni e delle previsioni di mercato
- Analisi dettagliata della segmentazione
- Valutazione approfondita delle dinamiche di mercato
- Approfondimenti a livello regionale e nazionale
- Analisi del panorama competitivo e benchmarking aziendale
- Business intelligence strategica
Testimonianze

Il report di mercato sui sistemi SCADA di Insight Partners è completo, con preziosi spunti sulle tendenze attuali e sulle previsioni future. Il team si è dimostrato altamente professionale, reattivo e disponibile in ogni fase del progetto. Siamo molto soddisfatti e consigliamo vivamente i loro servizi.
RAN KEDEM Partner, Reali Technologies LTDs
Ho richiesto un report su un mercato software molto specifico e il team lo ha prodotto in pochi giorni. Le informazioni erano molto pertinenti e ben presentate. Ho quindi richiesto alcune modifiche e aggiunte al report. Il team è stato ancora una volta molto reattivo e ho ricevuto il report finale in meno di una settimana.
JEAN-HERVE JENN Presidente, Future Analytica
Abbiamo collaborato con The Insight Partners per un importante studio di mercato e una previsione. Ci hanno fornito informazioni chiare su opportunità e rischi, che ci hanno aiutato a definire i nostri piani. La loro ricerca è stata facile da usare e basata su dati solidi. Ci ha aiutato a prendere decisioni intelligenti e consapevoli. Li consigliamo vivamente.
PIYUSH NAGPAL Vicepresidente senior, Abbaglianti globali
Insight Partners ha fornito ricerche di mercato approfondite e ben strutturate, con una solida competenza nel settore. Il loro team si è dimostrato professionale e reattivo in ogni fase. Il sito web intuitivo ha reso l'accesso ai report di settore semplice e immediato. Li consigliamo vivamente per servizi di ricerca affidabili e di alta qualità.
YUKIHIKO ADACHI Amministratore delegato, Deep Blue, LLC.
Questa è la prima volta che acquisto un report di mercato da The Insight Partners. Sebbene inizialmente fossi indeciso, ho visitato il loro sito web e mi sono sentito più a mio agio nell'acquistare un report di mercato. Sono completamente soddisfatto della qualità del report e del servizio clienti. Avevo diverse domande e commenti sul report iniziale, ma dopo un paio di conversazioni via email con il loro analista credo di avere un report che posso utilizzare come input per il nostro processo di pianificazione strategica. Grazie mille per aver dedicato del tempo extra e aver reso questa esperienza positiva. Consiglierò sicuramente il vostro servizio ad altri e sarete la mia prima persona a cui rivolgermi quando avremo bisogno di ulteriori dati di mercato.
GIOVANNI SUZUKI Presidente e Amministratore Delegato, Consigliere di Amministrazione, Tecnologie BK
Desidero esprimere la mia gratitudine per il supporto e la professionalità dimostrati nel rispondere alla mia richiesta di informazioni sul mercato dei dispositivi medici in vitro per malattie infettive in Nigeria. Apprezzo la vostra pazienza, la vostra guida e la vostra disponibilità a offrirmi uno sconto, che alla fine ci ha permesso di concludere l'affare. Non vedo l'ora di collaborare con The Insight Partners in futuro, grazie anche all'impressione che mi avete lasciato dopo questo primo incontro.
Dott. Chijioke AMMINISTRATORE DELEGATO DI ONYIA, PineCrest Healthcare Ltd.Motivo dell'acquisto
- Processo decisionale informato
- Comprensione delle dinamiche di mercato
- Analisi competitiva
- Analisi dei clienti
- Previsioni di mercato
- Mitigazione del rischio
- Pianificazione strategica
- Giustificazione degli investimenti
- Identificazione dei mercati emergenti
- Miglioramento delle strategie di marketing
- Aumento dell'efficienza operativa
- Allineamento alle tendenze normative




















 Ottieni un campione gratuito per -